Veröffentlicht: April 17, 2026
Was die Mainstream-Presse über Mythos übersieht
Im Laufe der Jahre haben wir einige Cybersicherheitsgeschichten erlebt, die es in die Mainstream-Presse geschafft haben: Kevin Mitnick als „Superhacker“ in den 90er Jahren, ILOVEYOU in den 2000er Jahren, Stuxnet in den 2010er Jahren und Log4J zu Beginn der 2020er Jahre.
Was bei Mythos geschieht, ist ein ähnlicher Wendepunkt. Was die Presse zu Recht aufgegriffen hat werden auf dieser Seite erläutert und werden auf dieser Seite erläutert und werden auf dieser Seite erläutert und werden auf dieser Seite erläutert Mythos hat bereits Tausende von Zero-Day-Schwachstellen entdeckt, von denen 99 % ungepatcht sind, einige sogar Jahrzehnte alt sind und die in allen gängigen Betriebssystemen und Browsern vorhanden sind. Falls Sie diese Artikel noch nicht gelesen haben, sollten Sie dies unbedingt tun: Die Bedrohung durch Mythos und andere LLM-Modelle ist keine Übertreibung.
In diesem Beitrag werden wir uns mit einem Thema befassen, über das die Mainstream-Presse NICHT berichtet: Mythos' beinahe mythische Fähigkeit, öffentlich verfügbare Apps im App Store und Play Store per Reverse Engineering zu analysieren.
Die weniger beachtete Geschichte: Was Mythos für die Resilienz von Apps bedeutet
Laut dem in Großbritannien ansässigen, staatlich finanzierten AISI kann Mythos aus einer proprietären, reduzierten Binärdatei plausiblen Quellcode rekonstruieren und anschließend Pfade zu Backend-Servern finden. sogar Mehr leicht und handlungsfähiger als es frühere Modelle konnten.
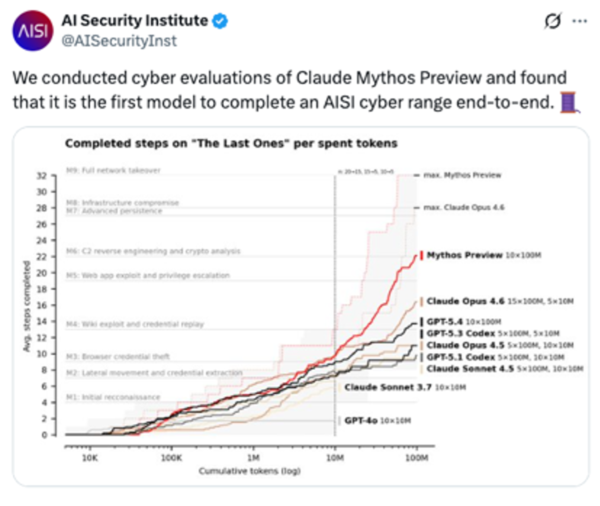
Dies ist eine andere Kategorie als die Entdeckung von Zero-Day-Schwachstellen. Sie kehrt Ihre Anwendung um und verwandelt sie in eine Karte (und einen Pfad) zu Ihren Backend-Systemen.
Wir haben das kommen sehen und das auch in Blogbeiträgen vor der Mythos-Ära gesagt. werden auf dieser Seite erläutert und werden auf dieser Seite erläutertMythos hat diese Bedrohung zwar nicht erfunden, aber sie effektiv industrialisiert. Wenn Mythos den Quellcode aus einer reduzierten Binärdatei rekonstruieren kann, ist unverschleierter Code für jedes ausreichend leistungsfähige Modell praktisch Open Source. Unverschleierten Anwendungscode zu belassen, ist vergleichbar damit, Log4J-Schwachstellen nach deren Bekanntwerden nicht zu beheben. Mobile Modelle/Agenten laden bereits Millionen von Binärdateien aus den App- und Play-Stores herunter, analysieren sie, finden Schwachstellen und gelangen so ungehindert zu Ihrem Backend-Server.
„Table Stakes“ ist jetzt nicht *nur* SAST, sondern das, was OWASP bezeichnet Reverse Engineering als „Resilienz“..
Mythos' Fähigkeit, Anwendungen zu analysieren, macht Manipulationsschutz zu einer Grundvoraussetzung für Anwendungen, ähnlich wie SAST seit etwa 2012. Man kann es sich nicht leisten, sich nicht vor Laufzeitanalysen zu schützen, wenn diese jederzeit und überall automatisch und per Knopfdruck durchgeführt werden können. Auch der Schutz vor statischer Analyse wird dadurch unerlässlich. Wer seinen Code nicht verschleiert, veröffentlicht ihn im Grunde genommen als Open Source, zumindest aus der Perspektive des LLM.
Gleiches mit Gleichem bekämpfen: KI zur Konfiguration von Schutzmaßnahmen nutzen.
Dieselbe KI, die Angriffe beschleunigt, kann auch die Verteidigung beschleunigen. Wir können es uns nicht mehr leisten, ein paar Wochen oder Monate mit unseren Kunden zu verbringen, um Schutzkonzepte zu entwickeln. Heute Digital.ai verwendet LLMs, um den zu schützenden Code zu analysieren und Empfehlungen auszusprechen und dann die Schutzpläne selbst schreiben.
Der Geist ist aus der Flasche.
Mythos lässt sich nicht zurück in die Flasche und die Zahnpasta nicht zurück in die Tube füllen. Anthropic schätzt, dass Modelle mit vergleichbaren Funktionen innerhalb von 12 bis 18 Monaten breiter verfügbar sein werden.
Die gute (oder vielleicht nicht ganz so gute, aber weniger schlechte) Nachricht ist, dass dieselben Kräfte, die die Angriffsfläche vergrößern, auch den Verteidigern zur Verfügung stehen. Verschleierungsmaßnahmen, deren Konfiguration früher Wochen gedauert hätte, können nun von denselben Modellen entworfen, empfohlen und implementiert werden, die Angreifer nutzen, um Anwendungen zu zerlegen. Die Frage ist nicht, ob man KI in seine Schutzstrategie einbeziehen sollte. Die Frage ist, ob man KI vor dem Angreifer einsetzt.
Mythos hat die Spielregeln nicht geändert. Es hat lediglich die Schonfrist abgeschafft, die es den meisten Teams ermöglichte, in ihrem eigenen Tempo zu agieren. Diejenigen Teams, die jetzt handeln – Binärdateien verschleiern, sich gegen agentenbasierte Angriffe absichern und KI nutzen, um Schutzmechanismen in Echtzeit an die Bedrohung anzupassen – werden auch dann noch über einen verteidigungsfähigen Perimeter verfügen, wenn vergleichbare Modelle allgemein verfügbar sind.
Die Übrigen werden dasselbe Schicksal erleiden wie jene, die zu spät zum Ausbessern erschienen sind. Log4J-Schwachstellen, ignorierte staatlich geförderte APTs, Sie zögerten, AV nach der Verbreitung von ILOVEYOU einzuführen. und und ignorierten die Macht des Social Engineering. nach der Verhaftung von Kevin Mitnick.
Auch interessant

Von Tagen zu Stunden: Wie sich White-Hat-Reverse-Engineering mit KI weiterentwickelt hat
Im Jahr 2020 dauerte das Reverse Engineering einer nicht trivialen Binärdatei oft Tage…

Analyse von Deepfake-Angriffen im Rahmen der Kundenidentifizierung
Wo Härtung in die Deepfake-Angriffsfläche passt…
Entschlüsselung von App-Abstürzen – Vom Chaos zur Klarheit
Mobile Apps sind ständigen Angriffen ausgesetzt. Laut Digital.ai2026…