Permanente KI-resistente Anwendungsverteidigung
In einer Welt der künstlichen Intelligenz muss Ihre Anwendung Teil ihrer eigenen Verteidigung werden. Digital.ai setzt mehrschichtige Schutzmechanismen ein, die den Code verschleiern, Manipulationen widerstehen, Angriffe in Echtzeit erkennen und autonom aus der Anwendung heraus reagieren – alles nach dem Build-Prozess und ohne Änderungen am Quellcode.
// com.acme.bank.auth.AuthManager
öffentlicher boolescher Wert verifySession(String token) {
  lesbar// Namen offenbaren Absicht
  Byte[] key = KeyStore.load("session_key");
  Isoliert// Ein Check, leicht zu finden
  if (!Integrity.isTrusted()) return false;
  Rückkehr Crypto.verify(token, key) > 0; }
privat String apiEndpoint() {
  Ausgesetzt// Zeichenketten im Klartext
  Rückkehr "https://api.acme-bank.com/v2/auth";; }}
// aabq
öffentlicher boolescher Wert a(String p0) {
  Verbergen// Namen, Zeichenketten, Ablauf verschleiert
  Byte[] v1 = ĭ.ı(0x5e, ı.ĭ[3]);
  Härten// eingewobene Kontrollen, die sich gegenseitig schützen
  if (((v1[2] ^ 0x3b) & jf) != 0) ĭ.Ĩ();
  Rückkehr ı.ı(p0, v1, 0x7f1c) > ja; }
privat String b() {
  Entdecken// Die App erkennt, wenn es geändert wurde
  Rückkehr Ĩ.ı("\u9f3a\u02c1\u77e0"); }
Sie werden niemals schneller Patches entwickeln, als die KI diese ausnutzen kann.
Finde heraus, wie du es machst.Machen Sie Ihre App widerstandsfähig is zu einem KI-Angriff. Wewerde KI wird eingesetzt, um Ihre App so zu untersuchen, wie es ein Angreifer tun würde, und anschließend zu bewerten. Siehe was ist Aufgedeckt und wie man es behebt, bevor es jemand anderes entdeckt.
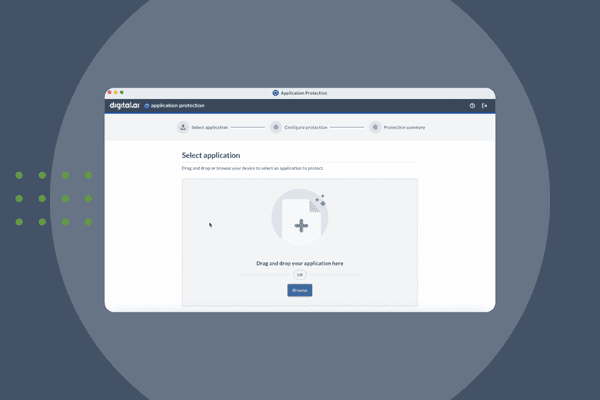
Schutz in wenigen Minuten. Kein Code erforderlich.
Mit Quick Protect Agent (QPA) erstellen Sie schnell einen individuellen Schutzplan für Ihre mobile App. Eine geführte Benutzeroberfläche und ein agentenbasierter Workflow konfigurieren und implementieren Funktionen wie Verschleierung, Manipulationsschutz und Laufzeitschutz. Skripte sind nicht erforderlich. Rätselraten.
Schützen, überwachen, reagieren und testen
Zünde deine an DevSecOps Üben Sie, indem Sie in der Erstellungsphase Sicherheit in Ihre Apps integrieren. Härten Sie Ihre Anwendung dagegen ab Reverse Engineering, integrieren Sie die Möglichkeit, Bedrohungen für Ihre Anwendungen in der Produktion zu überwachen, direkt in Ihren SDLC und erstellen Sie Anwendungen, die über Runtime Application Self-Protection (RASP) automatisch auf Bedrohungen reagieren können. Mit unserem Quick Protect Agent sind Sie in wenigen Minuten startklar.. Führen Sie automatisierte Leistungs-, Funktions- und Barrierefreiheitstests durch von Digital.ai Continuous Testing – ohne Manipulationsschutz auszulösen.
Vertrauen von Unternehmenskunden


Bauen Sie sichere Software, um Reverse Engineering zu verhindern
Schützen
"Shift Left" um Applikationen zu sichern
- Schützen Sie Mobil-, Web- und Desktop-Apps vor Reverse Engineering
- Code verschleiern um die statische Analyse zu vereiteln
- Fügen Sie Sicherheitsmechanismen in die Apps ein, die Sie während der „Build“-Phase erstellen, ohne die Anwendungsentwickler zu verlangsamen und ohne die App-Leistung zu beeinträchtigen
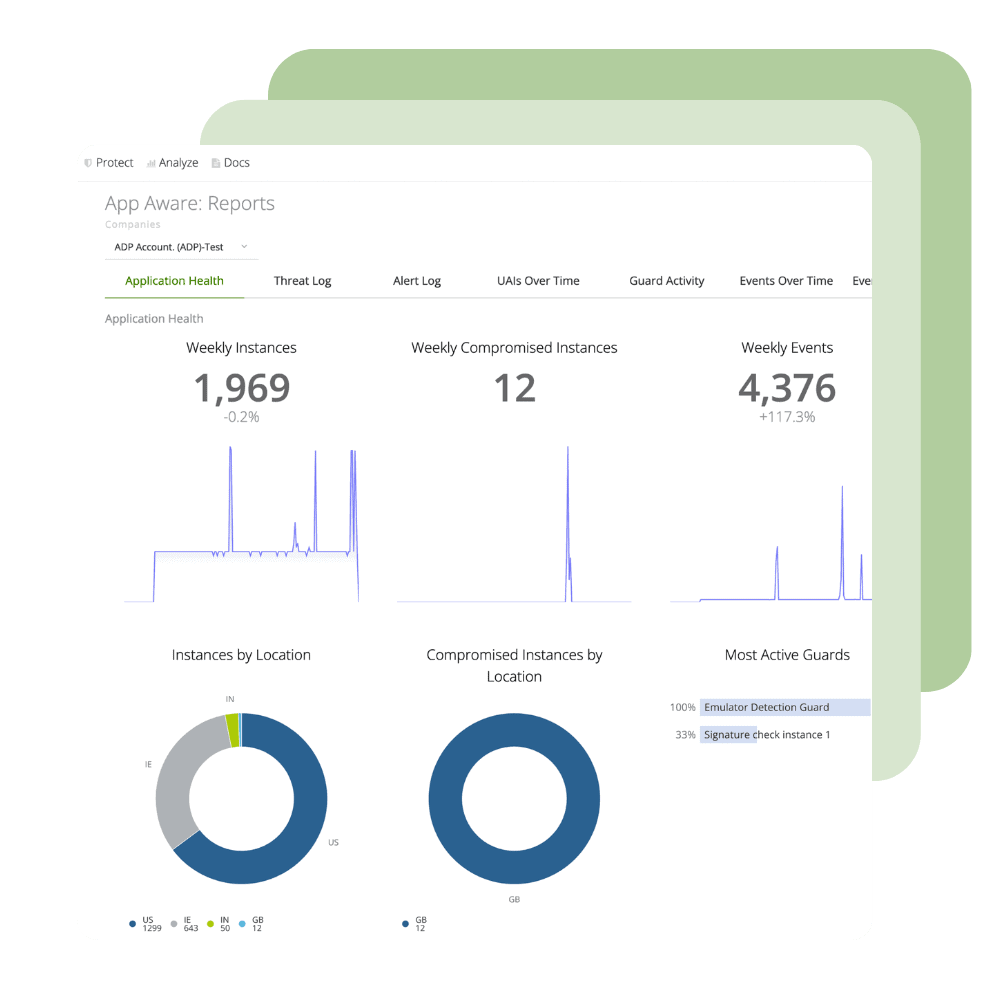
Überwachen
Bieten Sie Einblick in die Apps, die Sie Ihren Kunden zur Verfügung stellen
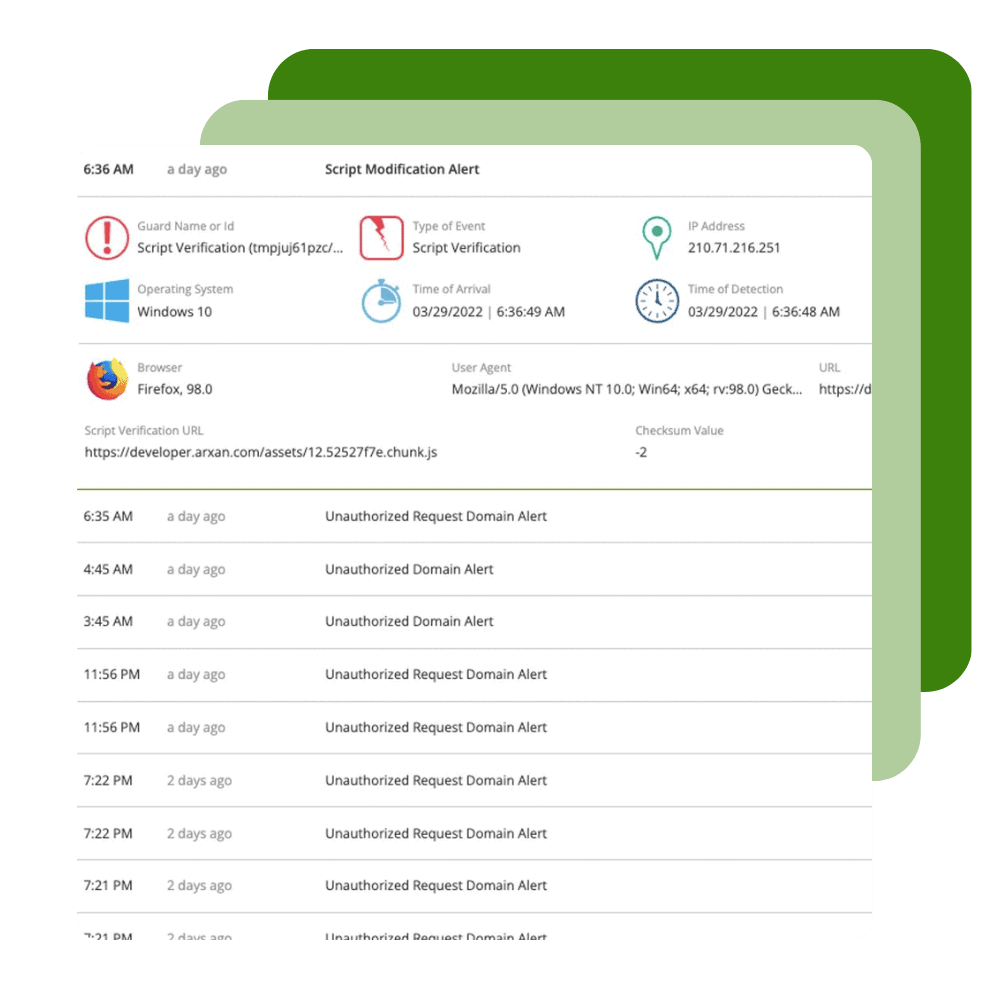
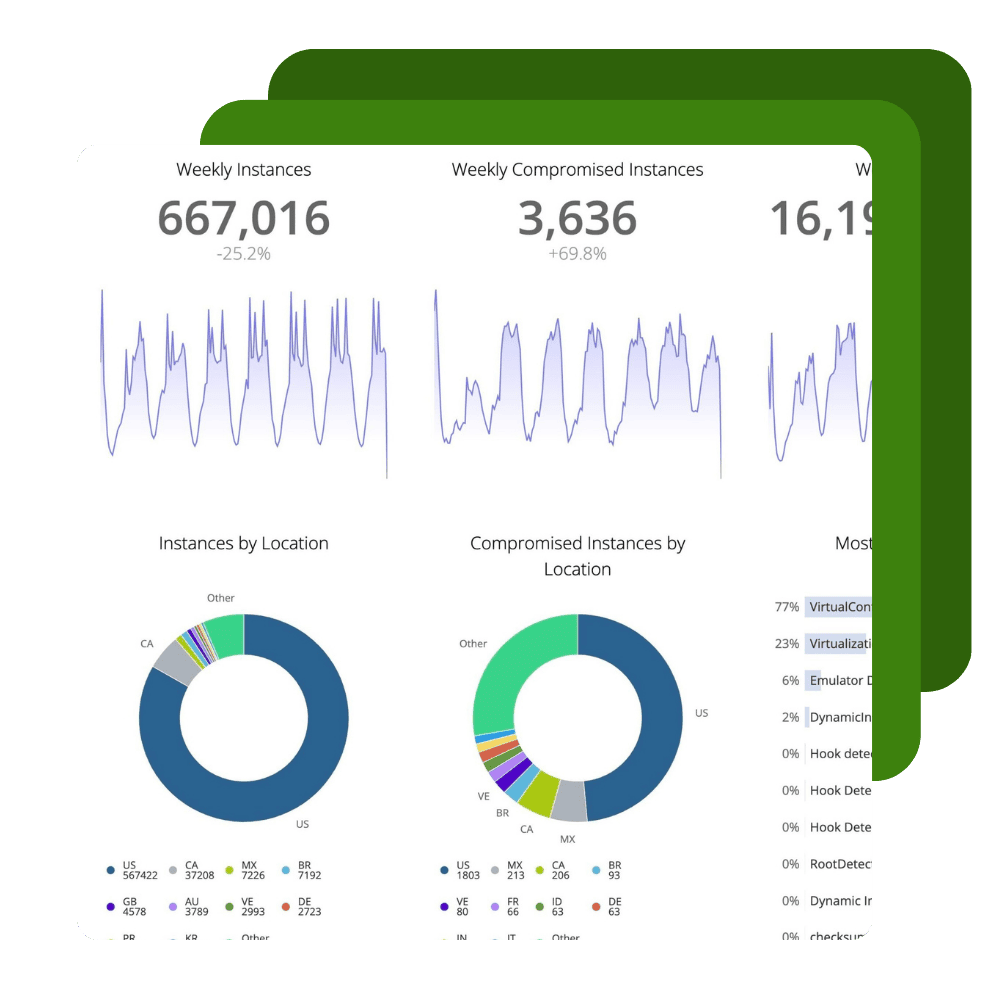
- Sehen Sie, wann, wo und wie Ihre Apps angegriffen werden
- Sehen Sie sich Angriffswarnungen in einem eigenständigen Dashboard an, das der Überwachung der Apps dient, die Ihre Kunden außerhalb Ihrer Firewall verwenden
- Integrieren Sie Ihre App-Überwachung Funktionen mit Ihren vorhandenen Security Information and Event Manager (SIEM)- oder Security Orchestration Automation and Response (SOAR)-Tools
Reagieren
Integrieren Sie Runtime Application Self Protection (RASP) in Ihre App
- Erzwingen Sie eine verstärkte Authentifizierung, wenn bestimmte Schutzmaßnahmen ausgelöst werden
- Passen Sie Reaktionen an, um bestimmte Anwendungsfunktionen zu ändern, beispielsweise wenn Betrug erkannt wird
- Konfigurieren Sie optional das vollständige und automatische Herunterfahren der App bei Manipulationserkennung
Wie KI die Ökonomie von Angriffen auf mobile Apps verändert hat
Schutz der folgenden Typen von Mobil-/Web-/Desktop-Apps
Wir können Anwendungen schützen, die mit den folgenden Sprachen/Frameworks erstellt wurden
Cordova
Flattern
Ionische
C / C ++
Swift/Objective-C
React Native
Unity
.NET (Maui)
Xamarin
Java/Kotlin
JavaScript
Natives Skript
Rest
Kompetenzen

Weitere Informationen finden Sie auch in den Digital.ai Application Security in Aktion
Wir haben Tausenden von Unternehmen dabei geholfen, die von ihnen erstellten und an ihre Kunden weitergegebenen Apps zu schützen, zu überwachen und auf Angriffe darauf zu reagieren. Kontaktieren Sie uns, um mehr zu erfahren.