常時稼働のAI耐性アプリケーション防御
AIの世界では、アプリケーション自体が自己防衛の一部となる必要がある。 Digital.ai コードを難読化し、改ざんを防止し、攻撃をリアルタイムで検知し、アプリ内部から自律的に対応する多層的な保護機能を適用します。これらはすべて、ソースコードを変更することなく、ビルド後に実行されます。
// com.acme.bank.auth.AuthManager
パブリックブール verifySession(String token) {
  可読// 名前が意図を明らかにする
  バイト[] key = KeyStore.load(「session_key」);
  隔離された// チェック項目が1つ、見つけやすい
  if (!Integrity.isTrusted()) falseを返す;
  return Crypto.verify(token, key) > 0; }
プライベート String apiEndpoint() {
  露出// プレーンテキストの文字列
  return "https://api.acme-bank.com/v2/auth"; }
// aabq
パブリックブール a(String p0) {
  隠す// 名前、文字列、フローは難読化されています
  バイト[] v1 = ĭ.ı(0x5e, ı.ĭ[3]);
  Harden// チェック柄が織り込まれ、互いを守り合う
  if (((v1[2] ^ 0x3b) & jf) != 0) ĭ.Ĩ();
  return ı.ı(p0, v1, 0x7f1c) > ja; }
プライベート String b() {
  検出// アプリは変更されたことを認識する
  return Ĩ.ı("\u9f3a\u02c1\u77e0"); }
AIが脆弱性を悪用する速度よりも速くパッチを適用することは決してできない。
h を調べてくださいアプリの回復力はどの程度ですか? is AI攻撃に対して. Weよ AIを使用して、攻撃者が行うのと同じようにアプリを調査し、スコアを付けます。 何だ 問題が露呈してしまった場合、他の人に見つかる前にどうすれば解決できるか。
数分で保護完了。コードは不要です。
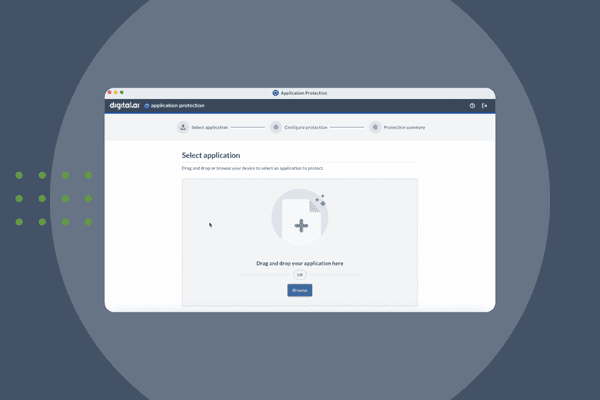
Quick Protect Agent (QPA) を使用すると、モバイル アプリ用のカスタム保護ブループリントをすばやく生成できます。ガイド付きインターフェースとエージェントワークフローにより、難読化、改ざん防止、ランタイム保護などの設定と実装が行われます。スクリプトは不要です。 推測。
保護、監視、対応、テスト
あなたの DevSecOps ビルド段階でアプリにセキュリティを組み込むことで、セキュリティ対策を実践しましょう。アプリケーションを リバースエンジニアリング、運用中のアプリに対する脅威を SDLC に直接監視する機能を組み込み、ランタイム アプリケーション自己保護 (RASP) を通じてアプリに対する脅威に自動的に反応する機能を備えたアプリを作成します。 Quick Protect Agent を使えば、わずか数分で起動して実行できます。. パフォーマンス、機能性、アクセシビリティのテストを自動化して実行 Digital.ai Continuous Testing -- 改ざん防止保護をトリガーすることなく。
企業顧客からの信頼


リバースエンジニアリングを防ぐための安全なソフトウェアの構築
守ります
シフトレフトでアプリケーションを保護
- モバイル、ウェブ、デスクトップアプリをリバースエンジニアリングから保護する
- コードを難読化する 静的解析を妨害する
- アプリケーション開発者の作業を遅らせたり、アプリのパフォーマンスに悪影響を与えたりすることなく、「ビルド」段階で作成したアプリにセキュリティ メカニズムを挿入します。
モニター
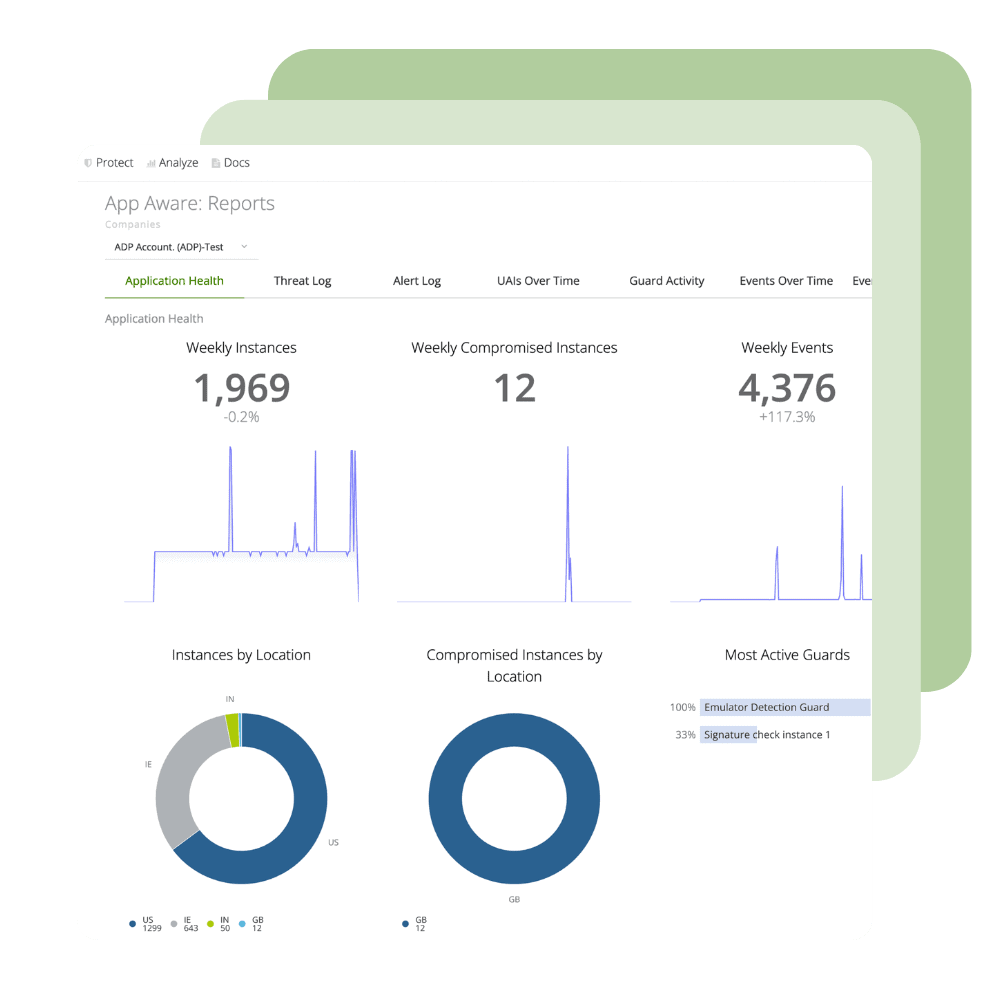
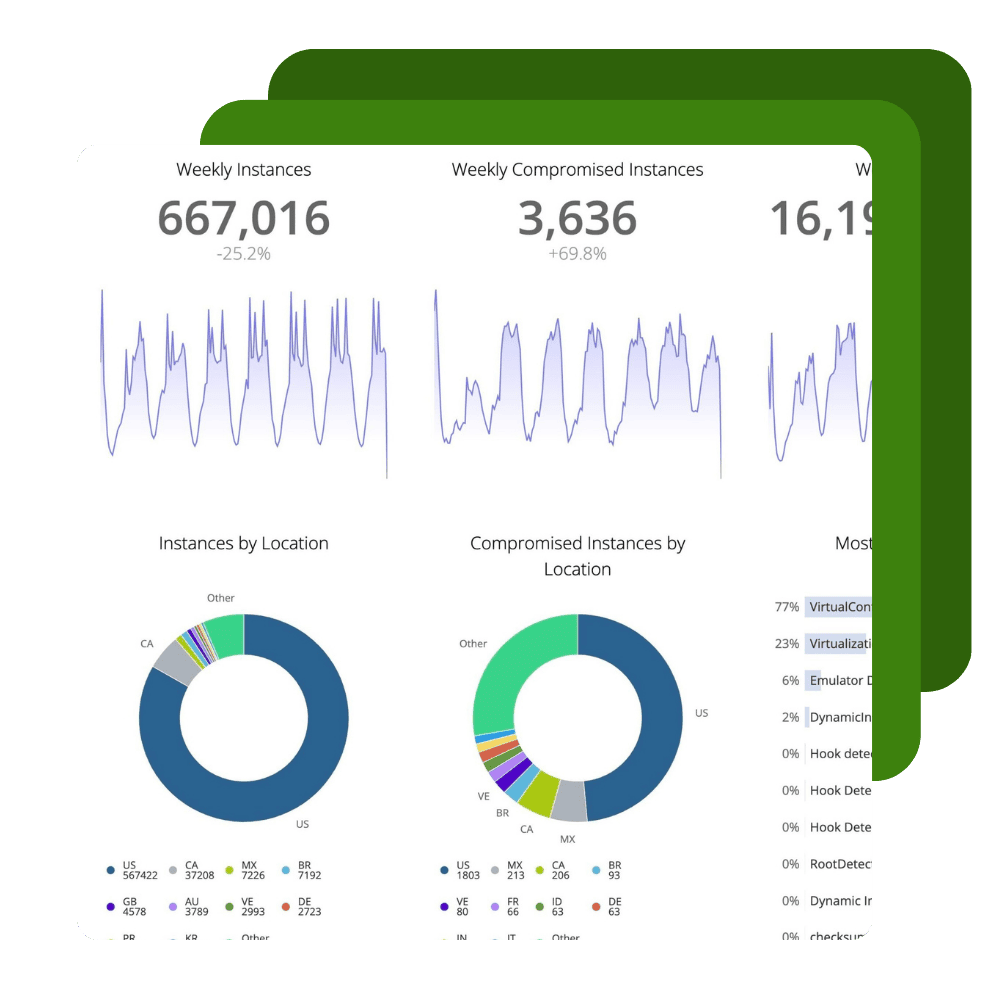
顧客に提供するアプリの可視性を提供する
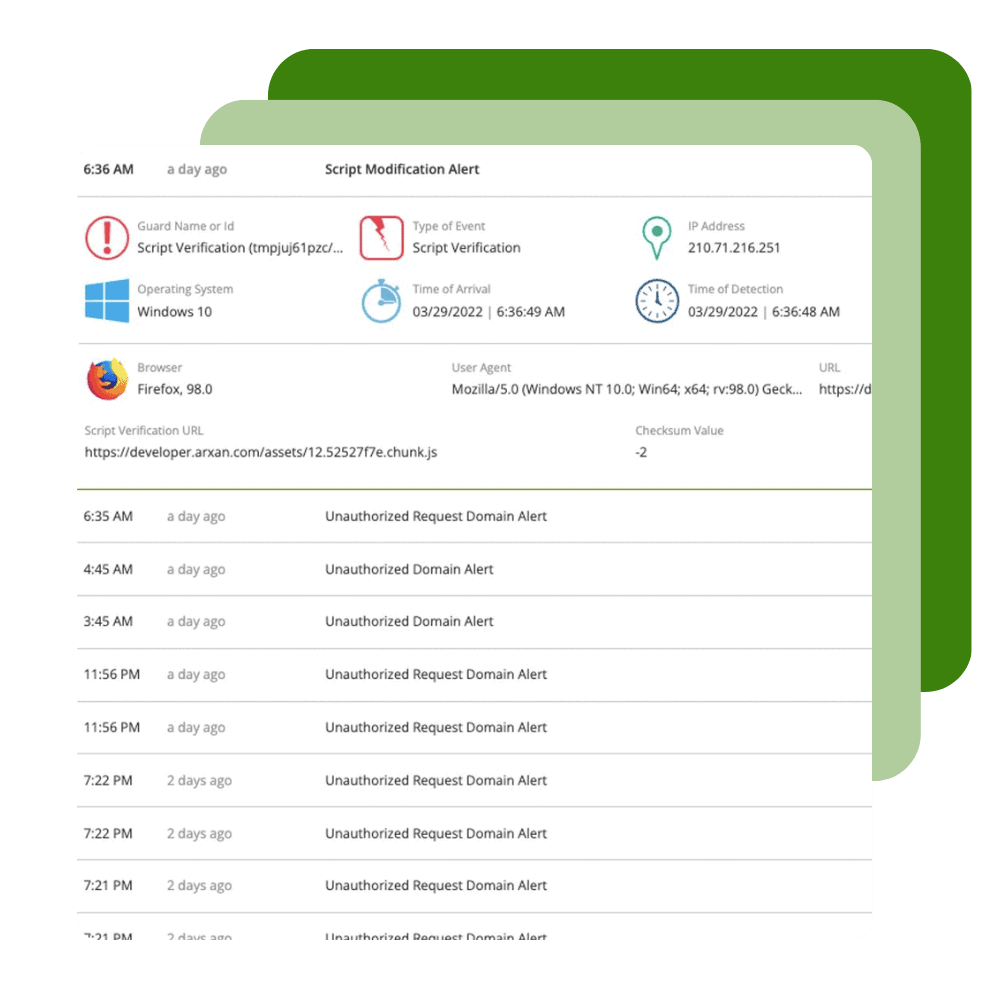
- アプリがいつ、どこで、どのように攻撃されたかを確認します
- ファイアウォールの外側で顧客が使用するアプリを監視するためのスタンドアロンダッシュボードで攻撃アラートを表示します。
- 統合する アプリの監視 既存のセキュリティ情報およびイベント管理(SIEM)またはセキュリティオーケストレーション自動化および対応(SOAR)ツールと連携した機能
反応する
アプリにランタイムアプリケーション自己保護(RASP)を組み込む
- 特定のガードがトリガーされたときにステップアップ認証を強制する
- 不正行為が検出された場合など、特定のアプリケーション機能を変更するために反応をカスタマイズします
- オプションで改ざん検出時にアプリの完全自動シャットダウンを設定する
AIがモバイルアプリ攻撃の経済性をいかに変革したか
以下の種類のモバイル/Web/デスクトップアプリを保護します
以下の言語/フレームワークを使用して構築されたアプリケーションを保護できます
コードバ
フラッター
イオニック
C / C ++
Swift/Objective-C
ネイティブに反応する
Unity
.NET(マウイ島)
Xamarin
Java/コトリン
JavaScriptを
国字
Rust
機能

詳細はこちら: Digital.ai Application Security 行動中
私たちは、数千もの企業が開発し顧客に提供するアプリに対する攻撃の保護、監視、そして対応を支援してきました。詳細については、お問い合わせください。