Publicado: abril 17, 2026
O que a grande mídia está deixando de abordar sobre o mito
Ao longo dos anos, vimos algumas histórias sobre segurança cibernética ganharem destaque na grande mídia: Kevin Mitnick como "super hacker" na década de 90, o ILOVEYOU na década de 2000, o Stuxnet na década de 2010 e o Log4J no início da década de 2020.
O que está acontecendo com Mythos é um ponto de inflexão semelhante. O que a imprensa corretamente noticiou sobre aqui. e aqui. e aqui. e aqui. O fato é que o Mythos já encontrou milhares de vulnerabilidades zero-day, 99% delas sem correção, algumas com décadas de existência, e as vulnerabilidades estão presentes em todos os principais sistemas operacionais e navegadores. Se você ainda não leu estes artigos, deveria: A ameaça que o Mythos e outros modelos LLM representam não é exagero.
Neste post, vamos abordar um assunto que a grande mídia NÃO está cobrindo: a capacidade quase mítica da Mythos de fazer engenharia reversa de aplicativos disponíveis publicamente na App Store e na Play Store.
A história menos contada: o que o conceito de Mythos significa para a resiliência de aplicativos.
Segundo a AISI, organização britânica financiada pelo governo, o Mythos consegue pegar um binário proprietário desprovido de código-fonte, reconstruir um código-fonte plausível e, em seguida, encontrar caminhos para servidores de back-end. até mais facilmente e de forma mais assertiva do que os modelos anteriores conseguiam.
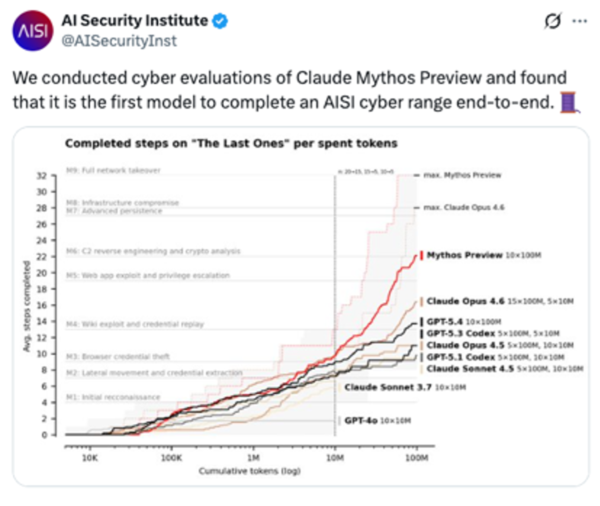
Essa é uma categoria diferente da descoberta de vulnerabilidades zero-day. Ela realiza engenharia reversa do seu aplicativo e o transforma em um mapa (e um caminho) para seus sistemas de back-end.
Já prevíamos isso e até mencionamos em posts do blog "pré-Mythos". aqui. e aqui.A Mythos não criou esse vetor de ameaça, mas o industrializou com sucesso. Se a Mythos consegue reconstruir o código-fonte a partir de um binário sem ofuscação, o código não ofuscado torna-se efetivamente de código aberto para qualquer modelo suficientemente capaz. Deixar o código do aplicativo sem ofuscação é como deixar as vulnerabilidades do Log4J sem correção após a divulgação da vulnerabilidade zero-day. Modelos/agentes itinerantes já estão baixando milhões de binários das lojas de aplicativos App Store e Play Store, fazendo engenharia reversa, encontrando caminhos para explorar e, em seguida, percorrendo esses caminhos diretamente até o seu servidor de back-end.
“Table stakes” agora não é *apenas* SAST, é o quê A OWASP chama de "Resiliência" a engenharia reversa..
A capacidade do Mythos de realizar engenharia reversa em aplicativos torna a proteção contra adulteração um requisito fundamental para aplicativos, da mesma forma que a Análise Estática de Software (SAST) se tornou um requisito fundamental por volta de 2012. Você não pode se dar ao luxo de não se proteger contra análises em tempo de execução quando essas análises podem ser feitas automaticamente e com um clique, a qualquer hora e em qualquer lugar. Isso também torna a proteção contra a própria Análise Estática imperativa. Se você não estiver ofuscando seu código, estará essencialmente tornando-o de código aberto, pelo menos da perspectiva do LLM (Learning Lifecycle Management).
Combater fogo com fogo: Use IA para configurar proteções
A mesma IA que acelera os ataques também pode acelerar as defesas. Não temos mais o luxo de passar semanas ou meses trabalhando com nossos clientes para definir planos de proteção. Hoje, Digital.ai usa LLMs para analisar o código que estamos protegendo e para recomendar e então redijam os próprios planos de proteção..
O gênio saiu da lâmpada.
Não há como voltar atrás e colocar a pasta de dente de volta no tubo. Estimativas antrópicas preveem que modelos com capacidades comparáveis estarão mais amplamente disponíveis dentro de 12 a 18 meses.
A boa notícia (bem, talvez não tão boa, mas menos ruim) é que as mesmas forças que aceleram a superfície de ataque estão disponíveis para os defensores. A ofuscação que antes levava semanas para ser configurada agora pode ser projetada, recomendada e escrita pela mesma classe de modelos que os agentes de ameaças usam para destruir aplicativos. A questão não é se você deve usar IA em sua estratégia de proteção. A questão é se você chegará lá antes do adversário.
O Mythos não mudou as regras do jogo. Ele removeu o período de tolerância que permitia à maioria das equipes jogar no seu próprio ritmo. As equipes que agirem agora — ofuscando binários, reforçando a segurança contra engenharia reversa por agentes e usando IA para configurar proteções na velocidade da ameaça — serão as que ainda terão um perímetro defensável quando modelos equivalentes estiverem disponíveis para o público em geral.
Os demais enfrentarão o mesmo destino que enfrentaram quando demoraram a atualizar o patch. Vulnerabilidades do Log4J, APTs patrocinados por estados-nação ignorados, demoraram a adotar os veículos autônomos depois que o ILOVEYOU se espalhou. e e ignorou o poder da engenharia social. após a prisão de Kevin Mitnick.
Também recomendamos

De dias a horas: como a engenharia reversa de chapéu branco evoluiu com a IA
Em 2020, a engenharia reversa de um código binário complexo frequentemente levava dias…

Analisando os ataques de deepfake de Conheça Seu Cliente (KYC)
Onde o endurecimento se encaixa na superfície de ataque do Deepfake: Um rosto…
Decifrando as falhas de aplicativos móveis — do caos à clareza
Os aplicativos móveis estão sob ataque constante. De acordo com Digital.ai's 2026…