透過為您的 AI 應用程式添加保護措施,防止威脅行為者篡改您建立的應用程式。 DevSecOps 平台。
無論它們是為混合 JavaScript、iOS 還是 Android 平台編寫的,行動應用程式都有一個共同點——它們都包含繞過安全邊界的有效範例。為了提供價值,它們必須如此。而且,無論攻擊者是國家行為體、網路犯罪組織還是“獨狼”, 威脅行為者渴望利用… 這些工作範例。為了防止客戶資料、公司智慧財產權甚至資金被盜,必須對威脅行為者進行混淆處理,並提供一些防止竄改的措施。
但是,大多數應用程式所有者都面臨著開發新版本應用程式以滿足不斷變化的客戶、競爭對手和市場需求的壓力。在完全敏捷的組織中,應用程式可能每月、每天甚至每分鐘都會發布新版本。因此,雖然為他們創建的應用程式添加安全性是必要的,但根據組織的成熟度,應用程式所有者可能會… 1) 不要把安全視為…的一部分 DevOps 整個過程, 2) 將安全視為高效進入市場的障礙,或者 3) 想增加安全性,但不知道從哪裡開始。
同時,資訊安全長 (CISO) 面臨的主要挑戰是保護組織免受資料外洩。防止資料外洩意味著預防… 逆向工程 篡改公司開發的應用程式中的「工作範例」。首席資訊安全長面臨的第二個挑戰是招募和留住人才。資安專業人員在疫情爆發前就已短缺,「大辭職潮」加劇了這個問題。
面臨的挑戰
- 迫於商業壓力,需要更快開發更多行動應用。
- 行動裝置所需的應用程式是用以下語言編寫的: 多種作業系統和語言
- 應用程序,顧名思義,包含繞過傳統安全措施的實際範例。
- 威脅行為者利用應用程式作為攻擊載體
- 安全性通常是事後才添加到應用程式中的。
首席資訊安全長 (CISO) 面臨的第三個挑戰是維護客戶滿意度。如果其安全控制措施實施時間過長,導致客戶急需的軟體交付延遲,則會受到審查。此外,如果 CISO 實施的安全控制措施在功能或速度方面對使用者體驗產生不利影響,則會失去信譽。同時,如果 CISO 對公司開發的應用程式不採取任何保護措施,則會面臨資料外洩的風險,導致客戶資料、公司智慧財產權或收入損失。此外,CISO 通常是大型企業的安全代表,因此,一旦資料外洩事件公開,他們的工作也會受到威脅。最後,CISO 還面臨員工士氣低落,更糟的是員工離職的風險——尤其是在資料外洩事件公開披露或公司內部出現令人尷尬的外洩事件時。
Digital.ai Application Security 解決方案
以極快的速度建立安全軟體 DevOps
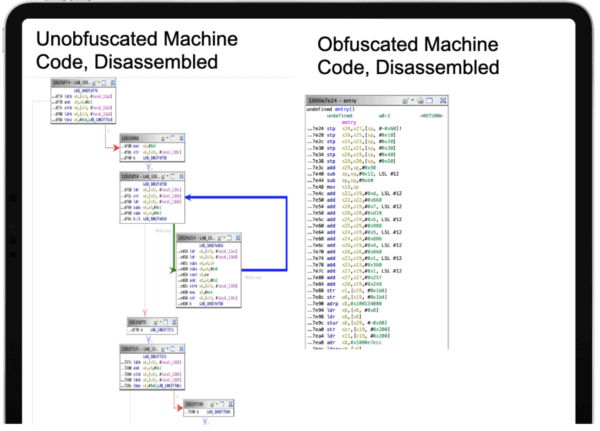
Digital.ai 移動應用安全 解決應用程式所有者和首席資訊安全長 (CISO) 面臨的挑戰。我們提供的最重要優勢在於,我們保護了繞過應用邊界安全防護的有效範例。我們透過程式碼混淆來實現這一點。 我們如何混淆程式碼我們將未受保護的程式碼,連同您(或我們為您)創建的保護藍圖一起輸入到一個引擎中,該引擎會產生受保護(也稱為強化)的程式碼。受保護的應用程式包含混淆的機器碼,這些程式碼可以按原始設計運行,但攻擊者幾乎無法讀取——即使將其輸入到反彙編器中也是如此。
您可以根據需要,在保護藍圖中建立任意數量的自訂項目和附加保護措施,或者您可以使用我們的自動配置選項,使用預先建立的保護藍圖——該藍圖無需任何自訂或配置。 混淆 自動配置您的應用程式。使用自動配置選項可以更快地建立受保護的應用程式。
我們保護客戶應用程式的下一個最重要方法是添加以下功能: 防篡改 技術。所謂防篡改,我們主要指的是偵測兩種情況的能力。首先,我們會偵測您的應用程式何時在非安全環境下運作。safe 某些環境可能允許程式碼被篡改。這類環境的典型例子包括偵錯器、模擬器或已root/越獄的裝置。其次,我們會偵測您的應用程式程式碼何時被修改。
我們也能讓您了解以下兩方面情況:1)針對您應用程式的攻擊;2)嘗試在非預期環境下執行您的應用程式。safe 例如,如果攻擊者試圖修改您的程式碼,您將收到警報。您還可以看到關於修改發生的具體位置、裝置和作業系統的詳細資訊。此外,您還會看到裝置的 IP 位址和攻擊者的地理位置。您也可以看到修改發生的時間和偵測到修改的時間。最後,您還會看到被修改的特定腳本的名稱。
當你整合時 Digital.ai 電話 Application Security 跟我們 Release 產品您也可以對應用程式進行限制,以防止未受保護的應用程式意外發佈到公共領域。
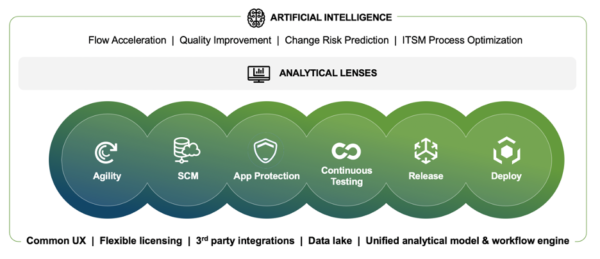
綜合起來,作為我們的一部分 AI供電 DevSecOps 平台這些保護措施添加到您的應用程式中,既不會過度減慢您的應用程式開發流程,也不會減慢應用程式本身的運行速度,同時還能防止您的應用程式被用作攻擊媒介來竊取您的智慧財產權、客戶資料或收入。
在 Ghidra 中反彙編應用程式程式碼
主要優點
透過將安全措施嵌入應用程式開發流程來提供保護
保護您的行動裝置和應用程式中的程式碼、金鑰和資料。
- 將程式碼混淆以防止逆向工程
- 透過檢測異常來防止篡改safe 環境和程式碼變更
- 在本地或雲端配置自訂或自動化保護措施
透過提供對高風險應用程式的可見性進行監控
讓您能夠清楚地了解您的應用程式何時面臨風險。
- 產品可獨立產生報告,也可與現有安全營運中心工具整合。
- 建立可搜尋日誌
- 查看哪些警衛和保護措施已激活
透過自動回應威脅來做出反應
自動即時回應威脅 運行時應用程式自我保護(RASP).
- 強制升級身份驗證
- 修改應用程式功能
- 關閉正在遭受攻擊的應用程式
關鍵能力
警衛網絡
透過 Guard Network 應用,確保威脅行為者必須同時拆除您的每項保護措施才能破解您的應用程式。
Application Security 支援多平台
在行動應用程式、Web用戶端和桌面應用程式中建立安全機制。
跨多個作業系統的應用程式安全支持
在為包括 iOS、WatchOS、tvOS、Android、Mac、Windows 和 Linux 桌面在內的最廣泛的作業系統編寫的應用程式中建立安全性。
跨多種開發語言的應用程式安全支持
在用 C、C++、C#、Java、Javascript、HTML5 和 Kotlin 編寫的應用程式中建立安全性。
金鑰和資料保護
符合 FIPS 140-2 標準的私鑰白盒加密技術可確保您的通訊安全,即使您的應用程式遭到駭客攻擊。
將安全性作為人工智慧驅動的一部分 DevSecOps
Digital.ai 為您的安全應用程式提供功能和效能測試,以及人工智慧驅動的攻擊趨勢洞察。
在雲端或本地應用保護措施
您可以自行在本機套用自訂保護措施,也可以在雲端自動新增保護措施。
惡意包裹偵測
使用這種動態保護功能,保護自己免受間諜軟體、鍵盤記錄器和許多其他類型惡意軟體的侵害。
關於我們 Digital.ai
Digital.ai 是一家業界領先的科技公司,致力於幫助全球5000強企業實現數位轉型目標。該公司的人工智慧驅動型 DevSecOps 該平台統一、保護軟體生命週期中的數據,並產生預測性見解。 Digital.ai 使組織能夠擴展軟體開發團隊,持續交付更高品質、更安全的軟體,同時透過更智慧的軟體投資發現新的市場機會並提升業務價值。
有關的其他信息 Digital.ai 可以在這裡找到 digital.ai 和 Twitter, LinkedIn 以及 Facebook.
欲了解更多資訊,請造訪: Digital.ai Application Security