상시 가동되는 AI 기반 애플리케이션 방어
인공지능 시대에는 애플리케이션이 자체 방어 체계의 일부가 되어야 합니다. Digital.ai 코드 난독화, 변조 방지, 실시간 공격 감지, 앱 내부에서의 자율적 대응 등 다층적인 보호 기능을 적용하며, 이 모든 작업은 소스 코드 변경 없이 빌드 후에 수행됩니다.
// com.acme.bank.auth.AuthManager
공개 부울 verifySession(String token) {
  읽기// 이름은 의도를 드러냅니다
  바이트[] key = KeyStore.load("세션 키");
  고립된// 한 번만 확인하면 쉽게 찾을 수 있습니다.
  if (!Integrity.isTrusted()) 거짓 반환;
  return Crypto.verify(token, key) > 0; }
사설 문자열 apiEndpoint() {
  노출 한// 일반 텍스트 문자열
  return "https://api.acme-bank.com/v2/auth"; }
// 아브크
공개 부울 a(문자열 p0) {
  숨기다// 이름, 문자열, 흐름이 난독화됨
  바이트[] v1 = ĭ.ı(0x5e, ı.ĭ[3]);
  Harden// 서로를 보호하며 촘촘하게 짜여진 수표들
  if (((v1[2] ^ 0x3b) & jf) != 0) ĭ.Ĩ();
  return ı.ı(p0, v1, 0x7f1c) > ja; }
사설 문자열 b() {
  감지// 앱은 변경 사항을 감지합니다
  return Ĩ.ı("\u9f3a\u02c1\u77e0"); }
AI가 악용할 수 있는 취약점보다 빠르게 패치를 적용하는 것은 불가능합니다.
h를 알아보세요앱의 복원력은 어느 정도입니까? is AI 공격에 대해. We나올거야. AI를 사용하여 공격자가 앱을 검사하는 방식대로 앱을 검사한 다음 점수를 매기세요. 자세한 내용은 다음을 참조하세요. 뭐지 드러난 문제점과 다른 사람이 발견하기 전에 해결하는 방법.
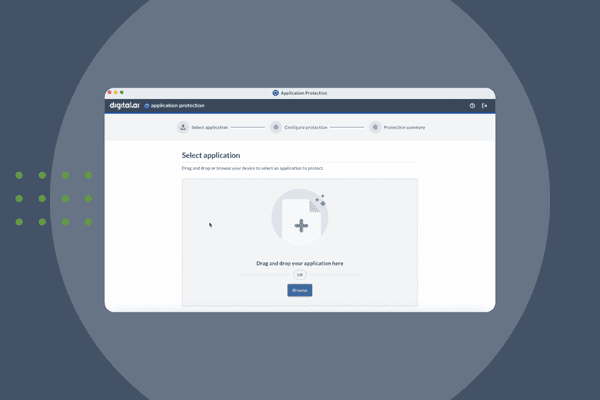
몇 분 만에 보호됩니다. 코드가 필요 없습니다.
Quick Protect Agent(QPA)를 사용하면 모바일 앱에 맞는 맞춤형 보호 설계도를 빠르게 생성할 수 있습니다. 안내형 인터페이스와 에이전트 기반 워크플로를 통해 난독화, 변조 방지, 런타임 보호 등을 구성하고 구현할 수 있습니다. 스크립팅이나 추가 작업은 필요하지 않습니다. 어림짐작.
보호, 모니터링, 반응 및 테스트
당신의 점화 DevSecOps 빌드 단계에서 앱에 보안을 추가해 연습하세요. 애플리케이션을 강화하세요. 리버스 엔지니어링, SDLC에서 직접 프로덕션 앱에 대한 위협을 모니터링하는 기능을 구축하고, 런타임 애플리케이션 자체 보호(RASP)를 통해 앱에 대한 위협에 자동으로 대응할 수 있는 기능을 갖춘 앱을 만듭니다. Quick Protect Agent를 사용하면 몇 분 안에 작업을 시작할 수 있습니다.. 자동화된 성능, 기능 및 접근성 테스트를 수행합니다. Digital.ai Continuous Testing -- 변조 방지 보호 기능을 작동시키지 않음.
기업 고객의 신뢰


역공학을 방지하기 위한 보안 소프트웨어 구축
보호
보안 애플리케이션으로 왼쪽으로 이동
- 모바일, 웹 및 데스크톱 앱을 역엔지니어링으로부터 보호하세요
- 코드 난독화 정적 분석을 방해하다
- "빌드" 단계에서 애플리케이션 개발자의 속도를 늦추거나 앱 성능에 부정적인 영향을 미치지 않고 만든 앱에 보안 메커니즘을 삽입합니다.
모니터
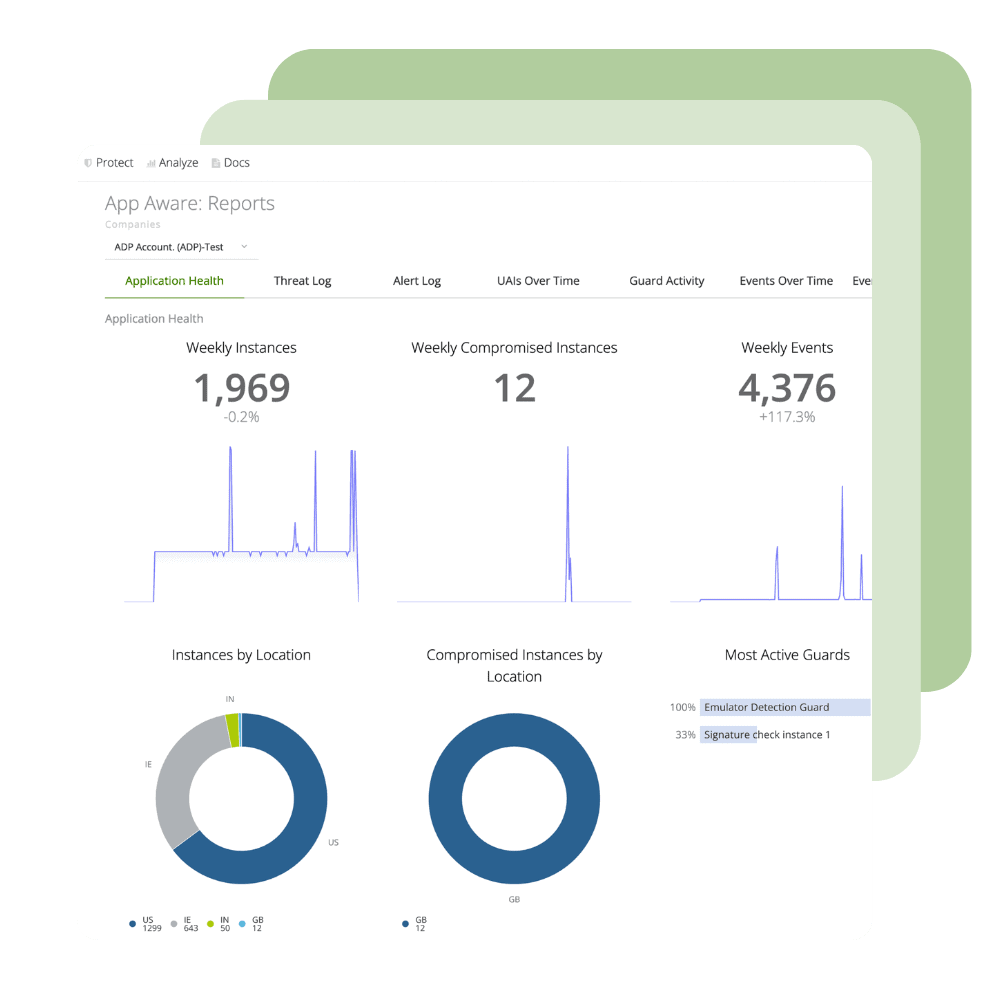
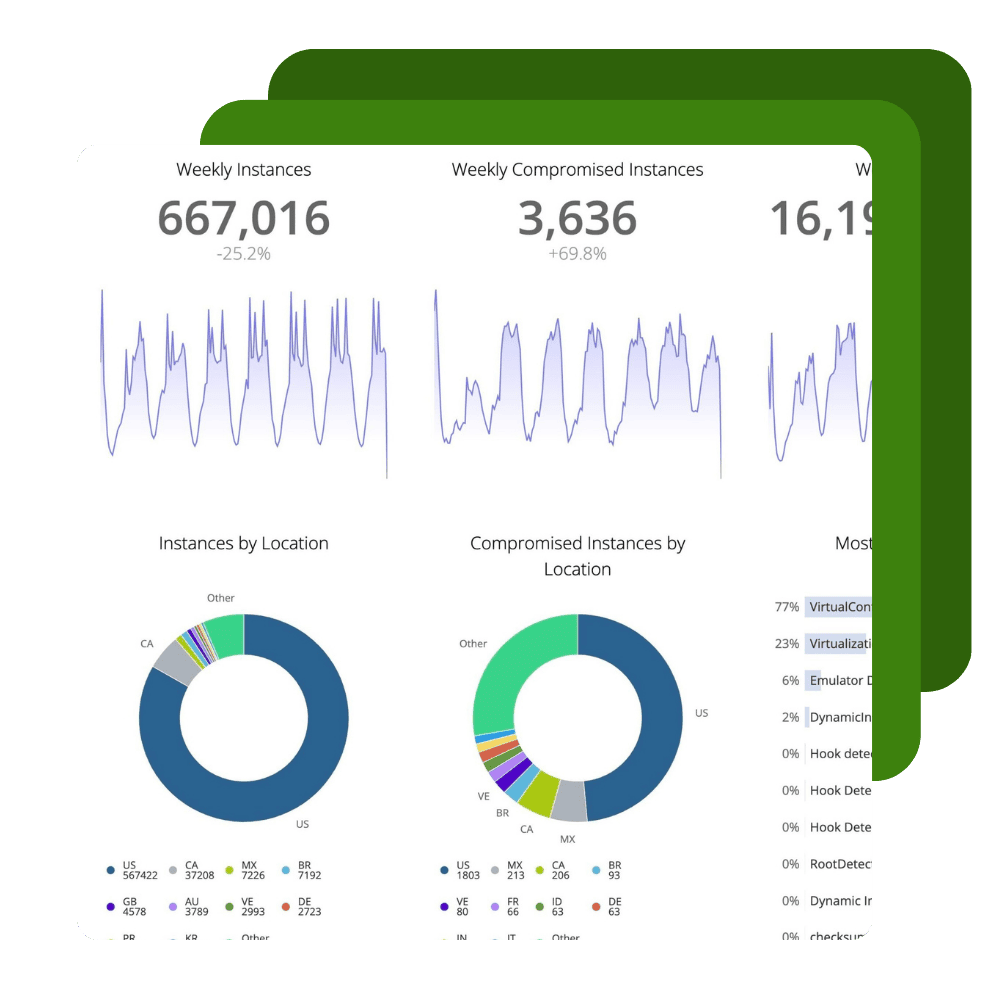
고객에게 제공하는 앱에 대한 가시성 제공
- 앱이 언제, 어디서, 어떻게 공격을 받는지 확인하세요
- 방화벽 외부에서 고객이 사용하는 앱을 모니터링하는 데 전념하는 독립형 대시보드에서 공격 알림을 확인하세요.
- 당신의 통합 앱 모니터링 기존 SIEM(보안 정보 및 이벤트 관리자) 또는 SOAR(보안 오케스트레이션 자동화 및 대응) 도구와 함께 사용 가능한 기능
반응
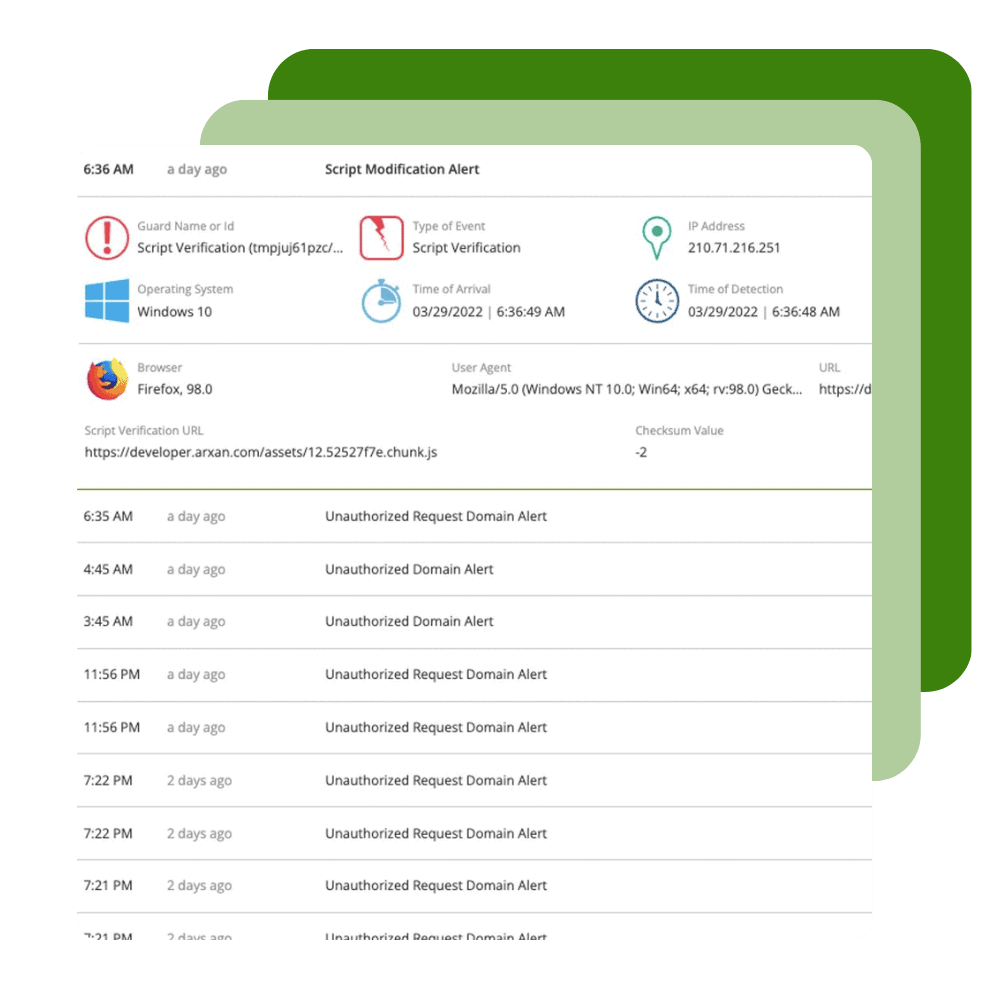
앱에 런타임 애플리케이션 자체 보호(RASP)를 구축하세요
- 특정 가드가 작동하면 강제로 인증을 강화합니다.
- 예를 들어 부정행위가 감지된 경우 특정 애플리케이션 기능을 변경하기 위해 반응을 사용자 정의합니다.
- 선택적으로 변조 감지 시 앱의 완전하고 자동 종료를 구성합니다.
AI가 모바일 앱 공격의 경제학을 어떻게 재편했는가
다음 유형의 모바일/웹/데스크톱 앱 보호
다음 언어/프레임워크를 사용하여 구축된 애플리케이션을 보호할 수 있습니다.
코르도바
설레다
이오니아
C / C ++
스위프트/오브젝티브-C
네이티브에 반응하다
통일
.NET(마우이)
자 마린
자바/코틀린
JavaScript
네이티브 스크립트
녹
기능

Digital.ai Application Security 실천 중
저희는 수천 개의 기업이 자사 앱과 고객에게 제공하는 앱을 보호, 모니터링하고 공격에 대응할 수 있도록 지원해 왔습니다. 더 자세한 내용은 문의해 주세요.