出版日期:7月17,2026
剖析「了解你的客戶」深度偽造攻擊
強化在深度偽造攻擊面中的作用
如今,人臉已不再是證明身分的唯一依據。隨著人工智慧產生的面孔和文件開始繞過「了解你的客戶」(KYC)審核——而這些審核機制是為人工智慧生成技術出現之前的時代設計的——銀行正逐漸意識到一個令人不安的事實。
在銀行應用程式的身份驗證流程中,攝影機會在幾個特定環節出現,而不僅僅是在註冊時。最明顯的環節是開戶:新客戶需要拍攝政府頒發的身份證件照片,然後拍攝一張“自拍”或一段簡短的實時視頻,以便應用程序將證件上的人臉與鏡頭前的人臉進行匹配,確認是真人(活體檢測)。許多銀行也會在進階身分驗證過程中觸發攝影機檢查:例如,大額電匯、密碼重設或新增的收款人都可能觸發重新驗證。有些機構會定期進行重新驗證,例如每1-2年一次,或在風險訊號激增時進行。在所有這些情況下,攝影機並非唯一的安全保障;它通常會與設備檢查、一次性密碼或行為訊號結合使用,這也是為什麼深度偽造攻擊經常與身分盜竊、惡意軟體、網路釣魚和其他技術結合使用,以繞過現有的多層安全控制。
人們很容易將「深度偽造詐欺」視為一個問題,並認為只需一個解決方案即可解決。但它並非單一故障點。 KYC 驗證流程包含多個階段,從鏡頭前的實體場景開始,依序經過設備、應用程式運行時、設備端決策模型、網路、伺服器端決策,最終到達正在進行的會話。攻擊者只需攻破其中一個弱點;而防禦者則需要確保所有環節的安全。
沒有單一的安全控制措施能夠覆蓋整個攻擊管線,需要多個安全廠商或企業內部開發的組件才能覆蓋攻擊面。本文將逐一分析整個攻擊管線,重點介紹像 Arxan Security 這樣的應用加固和 RASP 產品能夠真正緩解的三個階段(階段 2、3 和 5),並如實說明其他階段的防護措施。
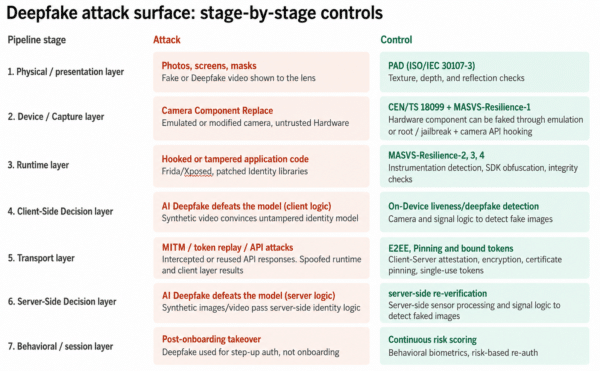
KYC 深度偽造攻擊面:七個管道階段,每個階段都有自己的攻擊和控制。
第一階段-物理/表現層面:這張臉是真的嗎?
在裝置或應用程式投入使用之前,攻擊就已針對鏡頭本身:照片、螢幕和遮罩。根據 ISO/IEC 30107-3 標準評估的呈現攻擊偵測 (PAD) 引擎,利用感測器分析來偵測此類攻擊。這是身分供應商的責任,他們使用紋理、深度、反射分析等技術以及專有方法來確保攝影機顯示的內容真實可靠。
第二階段-裝置/擷取圖層:相機真的存在嗎?
這一階段解決了大多數人從未考慮過的問題:用於身份驗證的「攝影機」是否真的是攝影機。在已root或越獄的設備,或在模擬器中,攻擊者可以替換攝影機組件,並將預先渲染的深度偽造影片直接注入到攝影機API中。軟體接收的畫面看起來拍攝得非常完美,但其中包含攻擊者想要的任何內容。這就是注入攻擊,也是將AI深度偽造技術植入應用程式的關鍵步驟。
這完全屬於 RASP 的範疇:在應用程式運行時檢測 root 權限和越獄、模擬器以及攝影機 API 鉤子。 MASVS-Resilience-1 要求應用程式驗證平台的完整性,並涵蓋了抵禦深度偽造攝影機攻擊的這一方面。
第三階段-運行時層:應用程式還是原來的應用程式嗎?
假設設備是正品。接下來的問題是,執行驗證的應用程式程式碼是否已被竄改。攻擊者會使用 Frida 或 Xposed 等偵測框架來入侵或修改驗證軟體。他們還可以重新打包應用程序,禁用活體檢測功能,這樣無論相機拍攝到什麼,驗證函數都只會返回“通過”。
這是標準的防篡改用例,也是 Arxan Security 的強項,我們在這方面擁有原創經驗並做到最好:透過混淆技術使身分軟體難以被發現,透過偵測和鉤子攻擊來限制可用的駭客工具,並透過完整性檢查在執行時間偵測已修補的二進位檔案。 MASVS-Resilience-2、3 和 4 直接對應這些控制措施:防靜態分析、防動態分析和防篡改。
第四階段-客戶端決策層:設備端模型是否被欺騙了?
當一段合成影片足以說服未經篡改的設備端模型時,只有更優秀的模型才能發揮作用。被動式活體檢測和設備端深度偽造檢測是身份供應商的能力所在——與第一階段的供應商相同,只是涉及不同的領域。
第五階段-傳輸層:此結果是否真的來自應用程式?
即使設備乾淨且應用程式未被篡改,驗證結果仍然需要傳輸到後端。攻擊者會利用中間人攔截、重播攻擊和直接濫用 API 等手段攻擊這一環節。例如,他們會捕獲合法的「已驗證」回應並重播,或完全繞過應用程序,直接使用偽造的結果與 KYC API 通訊。
標準控制措施眾所周知:端對端加密、客戶端應用程式認證、憑證綁定和安全的 API 設計。 Arxan Security 提供憑證綁定和白盒加密技術,可用於安全的端對端加密、認證以及諸如雙向 TLS (mTLS) 之類的協定。在典型的中間人攻擊 (MitM) 威脅評估中,攻擊者專注於攔截通訊。對於銀行應用程式等客戶端應用程序,攻擊者可以控制硬體、軟體和通訊層。 Arxan 白盒加密技術更進一步,透過保護存在於應用程式二進位檔案和記憶體中的金鑰來保護傳輸層。將白盒加密與端對端加密和認證協定結合,可防止攻擊者突破傳輸層。有關中間人攻擊控制措施的更多詳細信息,請訪問:https://digital.ai/catalyst-blog/當攻擊者是客戶端時-防禦中間人攻擊/
第六階段-伺服器端決策層:後端是否捕捉了設備遺漏的資訊?
與客戶端決策層類似,處理相機影像的部分或全部模型可以在伺服器端完成。客戶端與伺服器架構會因身分供應商、平台和應用軟體的不同而有所差異。伺服器端的重新驗證、訊號分析以及企業本身的決策和編排邏輯可以彌補客戶端模型的不足。
第七階段—— 行為/會話層:會話的其餘部分是否仍然像客戶?
威脅行為者通常具有與一般使用者不同的行為模式。持續風險評分、裝置指紋識別和行為生物辨識技術存在於詐欺/風險平台或內部風險引擎中,而不是存在於身分識別供應商或風險評估服務提供者 (RASP) 層中。
為什麼邊界很重要
安全的軟體源自於縱深防禦。這意味著在安全的應用程式開發和基礎設施之上,疊加不同的安全特性,例如混淆和完整性驗證。明確每個階段的責任歸屬是防禦真正有效的關鍵。如果運行其SDK的二進位檔案可以被修改,使其始終返回“通過”,那麼一流的呈現攻擊檢測(PAD)和活體檢測供應商就形同虛設。同樣,強大的RASP層也無法檢測到精心製作的深度偽造程序,即使該程式呈現在未經篡改的應用程式中。
只有當每個階段的負責人真正履行各自的職責時,整個流程才能有效運作。根據我們的經驗,詐欺行為通常會繞過最嚴格的控制措施,轉而利用安全層中的漏洞。
外賣店
Arxan Security 的應用加強和 RASP 功能可以緩解 KYC 深度偽造攻擊面七個階段中的三個階段。,他們是 身份供應商無法獨自涵蓋的三個階段。在裝置/擷取層,root、越獄、模擬器和相機 API 鉤子偵測可以阻止攻擊者在任何幀到達身分 SDK 之前註入深度偽造程式碼。在運行時層 ——我們最初的強項,也是我們始終保持標竿的領域——混淆視聽、儀器鉤子偵測和二進位完整性檢查可以防止攻擊者簡單地修改存活檢查,使其始終返回「通過」。在傳輸層, 憑證綁定和白盒加密技術確保到達後端的「已驗證」結果是應用程式實際產生的,而不是被重播或偽造的。 導致這些控制項均直接對應到 MASVS。 - 韌性 1 至 4 為客戶提供可審計的聲明標準。如果跳過其中任何一個階段,即使是強大的身份供應商的結果也可能在到達後端之前就被偽造、篡改或攔截。身分供應商、伺服器端決策堆疊和詐欺/風險平台負責其他四個階段。 而 Arxan Security 確保了他們結果的端到端可靠性。
你可能還喜歡