公開:7月17、2026
顧客確認(KYC)におけるディープフェイク攻撃の分析
ディープフェイク攻撃対象領域におけるセキュリティ強化の位置づけ
顔はもはや本人確認の証拠にはならない。これは、AIが生成した顔や書類が、生成型AI以前の世界向けに構築された本人確認(KYC)チェックをすり抜け始めている現状を目の当たりにする、銀行が痛感している不都合な真実だ。
カメラは、銀行アプリの本人確認フローにおいて、サインアップ時だけでなく、いくつかの特定の場面で使用されます。最も分かりやすいのは口座開設です。新規顧客は政府発行の身分証明書を撮影し、その後「自撮り」または短いライブビデオを撮影します。これにより、アプリは書類上の顔とレンズの前にいる顔を照合し、生身の人間がそこにいることを確認します(生体認証)。多くの銀行は、ステップアップ認証の一環としてカメラチェックも実行します。高額の電信送金、パスワードのリセット、新しい受取人の追加などを行うと、再認証が必要になる場合があります。一部の金融機関は、1~2年ごと、またはリスクシグナルが急増した際に、定期的な再認証チェックを実施しています。いずれの場合も、カメラだけがセキュリティを守る手段ではありません。通常は、デバイスチェック、ワンタイムパスコード、または行動シグナルと組み合わせて使用されます。そのため、ディープフェイク攻撃は、多くの場合、身元窃盗、マルウェア、フィッシング、および既存のセキュリティ制御の層を突破するための他の手法と組み合わせて使用されます。
「ディープフェイク詐欺」を単一の問題として捉え、単一の解決策で対処したくなる気持ちは理解できます。しかし、これは単一の脆弱性ではありません。本人確認(KYC)は、レンズの前の物理的なシーンから始まり、デバイス、アプリのランタイム、デバイス上の意思決定モデル、ネットワーク、サーバー側の意思決定、そして最終的に進行中のセッションへと続く、複数の段階からなるパイプラインを経由します。攻撃者は脆弱な段階が1つあれば十分ですが、防御側はそれらすべてを保護する必要があります。
単一のセキュリティ対策ではパイプライン全体をカバーできず、攻撃対象領域を網羅するには複数のセキュリティベンダーの製品や自社開発のコンポーネントが必要となります。この記事では、パイプライン全体を順を追って解説し、Arxan Securityのようなアプリケーション強化およびRASP製品が真に軽減できる3つの段階(ステージ2、3、5)に焦点を当て、残りの部分を誰がカバーしているのかを正直に説明します。
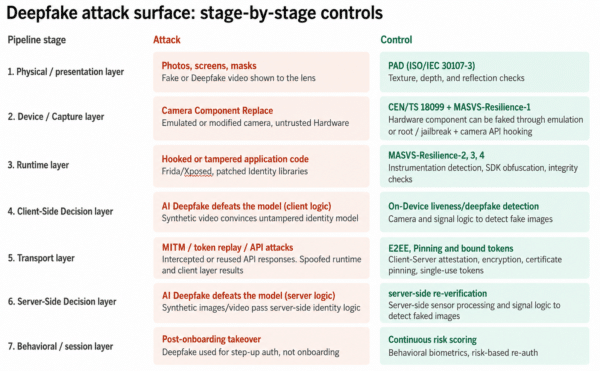
KYCディープフェイクの攻撃対象領域:7つのパイプライン段階があり、それぞれに独自の攻撃と制御が存在する。
ステージ1 — 物理的/表現的レイヤー:顔はそもそも実在するのか?
デバイスやアプリが実際に使用される前に、攻撃はレンズ自体、つまり写真、画面、マスクに対して行われます。ISO/IEC 30107-3に基づいて評価されたプレゼンテーション攻撃検出(PAD)エンジンは、センサー分析を用いてこれを検知します。これは、テクスチャ、深度、反射分析、独自の技術などを用いて、カメラに映し出されるものが本物であることを確認する、IDベンダーの責任です。
ステージ2 — デバイス/キャプチャ層:カメラは本当に実在するのか?
この段階では、ほとんどの人が考えたこともない疑問、つまり本人確認に使用されている「カメラ」が本当にカメラなのかどうかという点について検討します。ルート化または脱獄されたデバイス、あるいはエミュレーター内では、攻撃者はカメラコンポーネントを置き換え、事前にレンダリングされたディープフェイク動画をカメラAPIに直接注入することができます。ソフトウェアは、完璧に撮影されたように見えるフレームを受け取りますが、そこには攻撃者が望むあらゆる情報が含まれています。これが注入攻撃であり、AIディープフェイクをアプリケーションに取り込むためのステップです。
これはまさにRASPの領域です。アプリケーション実行時のルート権限や脱獄の検出、エミュレータの検出、カメラAPIのフック検出などが含まれます。MASVS-Resilience-1では、アプリがプラットフォームの整合性を検証することが求められ、ディープフェイクカメラ攻撃からの保護という側面もカバーしています。
ステージ3 — ランタイムレイヤー:アプリはまだアプリと言えるのか?
デバイスが正規品であると仮定します。次に問題となるのは、検証を実行するアプリケーションコードが改ざんされていないかどうかです。攻撃者は、FridaやXposedなどの計測フレームワークを使用して、IDソフトウェアにフックをかけたり、パッチを適用したりします。また、ライブネスチェックを無効にした状態でアプリを再パッケージ化し、カメラが何を見ても検証機能が「合格」を返すようにすることも可能です。
これは標準的な改ざん防止のユースケースであり、Arxan Security が先駆者として最高の技術を持つ分野です。具体的には、ID ソフトウェアの発見を困難にする難読化、ハッキング ツールを制限するための計測とフック検出、そして実行時にパッチ適用済みのバイナリを検出する整合性チェックなどです。MASVS-Resilience-2、3、4 は、これらの制御機能(静的解析防止、動的解析防止、改ざん防止)に直接対応しています。
ステージ4 — クライアント側の意思決定レイヤー:デバイス上のモデルは騙されたのか?
合成動画が改ざんされていないデバイス上のモデルを騙せるほど精巧な場合、より高度なモデルでなければ見破ることはできません。受動的な生体認証とデバイス上でのディープフェイク検出は、IDベンダーの能力であり、ステージ1と同じベンダーが、異なる分野で対応しているだけです。
ステージ5 — トランスポート層:この結果は本当にアプリから得られたものか?
クリーンなデバイスと改ざんされていないアプリであっても、認証結果はバックエンドに送信される必要があります。攻撃者は、中間者攻撃、リプレイ攻撃、APIの直接悪用などによって、この段階を標的にします。例えば、正当な「認証済み」応答をキャプチャしてリプレイしたり、アプリを完全にスキップして偽造された結果でKYC APIと通信したりするなどの手法が用いられます。
標準的な制御はよく知られています。エンドツーエンド暗号化、クライアントアプリの認証、証明書ピンニング、およびセキュアなAPI設計です。Arxan Securityは、安全なエンドツーエンド暗号化、認証、およびMutual TLS(mTLS)などのプロトコルに使用できる証明書ピンニングとホワイトボックス暗号化を提供しています。一般的なMitM脅威評価では、MiTMは通信の傍受のみに焦点を当てます。銀行アプリなどのクライアントアプリケーションの場合、攻撃者はハードウェア、ソフトウェア、および通信レイヤーを制御します。Arxanのホワイトボックス暗号化は、これらをさらに一歩進め、アプリケーションバイナリとメモリに存在するキーを保護することでトランスポートレイヤーを保護します。ホワイトボックス暗号化をエンドツーエンド暗号化および認証プロトコルと組み合わせることで、攻撃者がトランスポートレイヤーを突破することを防ぎます。MitM制御の詳細については、こちらをご覧ください:https://digital.ai/catalyst-blog/when-the-attacker-is-the-client-defending-against-mitm-attacks/
ステージ6 — サーバー側の意思決定レイヤー:バックエンドはデバイスが見逃した問題を検知できたか?
クライアント側の意思決定レイヤーと同様に、カメラ画像を処理するモデルの一部または全部をサーバー側で処理することも可能です。クライアントとサーバーのアーキテクチャは、IDベンダー、プラットフォーム、およびアプリケーションソフトウェアによって異なります。サーバー側での再検証、信号分析、および企業独自の意思決定とオーケストレーションロジックによって、クライアント側のモデルで見逃された点を検出できます。
ステージ7 — 行動/セッション層:セッションの残りの部分は、依然として顧客の特徴を示しているか?
脅威アクターは、一般ユーザーとは異なる行動パターンを示すことがよくあります。継続的なリスクスコアリング、デバイスフィンガープリンティング、行動バイオメトリクスは、IDベンダーやRASPレイヤーではなく、不正/リスクプラットフォームまたは社内リスクエンジンで実行されます。
境界線が重要な理由
安全なソフトウェアは、多層防御によって実現されます。これは、難読化や整合性検証といった様々なセキュリティ機能を、安全なアプリケーション開発とそれを支えるインフラストラクチャと組み合わせることに当てはまります。どの段階を誰が担当しているかを明確にすることが、防御が実際に機能する鍵となります。最高クラスのプレゼンテーション攻撃検出(PAD)およびライブネスベンダーであっても、SDKを実行するバイナリにパッチを適用して常に「合格」を返すようにすれば、その価値は失われます。同様に、強力なRASPレイヤーであっても、改ざんされていないアプリケーションに提示された巧妙に作られたディープフェイクを検出することはできません。
パイプラインが機能するのは、各段階の担当者がそれぞれの段階をきちんと管理している場合に限られます。私たちの経験では、不正行為は通常、最も厳重な対策を回避し、セキュリティ層に残された隙間を巧みにすり抜けていきます。
まとめ
Arxan Securityのアプリケーション強化機能とRASP機能は、KYCディープフェイク攻撃の7つの段階のうち3つの段階を軽減します。、 そして彼らは アイデンティティベンダーが単独ではカバーできない3つの段階。デバイス/キャプチャ層では、ルート、ジェイルブレイク、エミュレータ、カメラAPIフックの検出により、1フレームがアイデンティティSDKに到達する前に攻撃者がディープフェイクを挿入するのを阻止します。ランタイム層では — 私たちの本来の得意分野であり、今もなおベンチマークとなっている分野 — 難読化、計測、フック検出、バイナリ整合性チェックにより、攻撃者が単にライブネスチェックをパッチして常に「合格」を返すようにするのを阻止します。トランスポート層では、 証明書ピンニングとホワイトボックス暗号化により、バックエンドに到達する「検証済み」の結果が、アプリが実際に生成したものであり、リプレイや偽造されたものではないことが保証されます。 結果これらのコントロールはそれぞれMASVSに直接対応しています。–レジリエンス 1 ~ 4 は、顧客に主張の背後にある監査可能な基準を提供します。これらのいずれかを省略すると、強力なアイデンティティ ベンダーの結果がバックエンドに到達する前に偽造、改ざん、または傍受される可能性があります。アイデンティティ ベンダー、サーバー サイドの意思決定スタック、および不正/リスク プラットフォームは、残りの 4 つのステージを所有しています。 while Arxan Securityは、彼らの結果の信頼性を最初から最後まで保証するものです。
お勧めの関連ガジェット