Defensa de aplicaciones resistente a la IA siempre activa
En un mundo de IA, tu aplicación debe convertirse en parte de su propia defensa. Digital.ai Aplica protecciones por capas que ofuscan el código, resisten la manipulación, detectan ataques en tiempo real y responden de forma autónoma desde dentro de la aplicación, todo ello después de la compilación y sin necesidad de modificar el código fuente.
// com.acme.bank.auth.AuthManager
público booleano verificarSesión(cadena token) {
  legible// Los nombres revelan la intención
  byte[] clave = KeyStore.load("clave_de_sesión");
  Aislado// una comprobación, fácil de encontrar
  if (!Integridad.esConfiable()) falso retorno;
  volvemos Crypto.verify(token, key) > 0; }
de inversores privados Cadena apiEndpoint() {
  Expuesto// cadenas en texto plano
  volvemos "https://api.acme-bank.com/v2/auth"; }
// aabq
público booleano a(String p0) {
  Encubrir// nombres, cadenas, flujo ofuscado
  byte[] v1 = ĭ.ı(0x5e, ı.ĭ[3]);
  Endurecer// cuadros entretejidos, protegiéndose mutuamente
  if (((v1[2] ^ 0x3b) & jf) != 0) ĭ.Ĩ();
  volvemos ı.ı(p0, v1, 0x7f1c) > ja; }
de inversores privados Cadena b() {
  Detectar// La aplicación sabe cuándo ha cambiado
  volvemos Ĩ.ı("\u9f3a\u02c1\u77e0"); }
Nunca podrás actualizar más rápido de lo que la IA puede explotar las vulnerabilidades.
Descubre h¿Qué tan resistente es tu aplicación? is a un ataque de IA. We'll Utiliza IA para analizar tu aplicación como lo haría un atacante y luego evalúala. Ver lo que es Cómo solucionarlo y cómo arreglarlo antes de que alguien más lo descubra.
Protegido en minutos. No se requiere código.
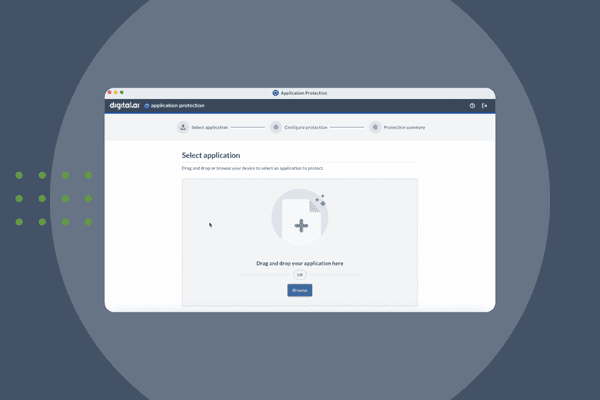
Con Quick Protect Agent (QPA), genere rápidamente un plan de protección personalizado para su aplicación móvil. Una interfaz guiada junto con un flujo de trabajo basado en agentes configura e implementa protecciones que incluyen ofuscación, protección contra manipulaciones y protección en tiempo de ejecución. Sin scripts. conjeturas.
Proteger, monitorizar, reaccionar y probar
Enciende tu DevSecOps Practica integrando medidas de seguridad en tus aplicaciones durante la fase de compilación. Refuerza la seguridad de tu aplicación contra ataques. ingeniería inversaIntegre la capacidad de monitorear las amenazas a sus aplicaciones en producción directamente en su SDLC y cree aplicaciones que tengan la capacidad de reaccionar automáticamente a las amenazas a través de la autoprotección de aplicaciones en tiempo de ejecución (RASP). Empiece a usarlo en minutos con nuestro Agente de Protección Rápida.. Realizar pruebas automatizadas de rendimiento, funcionalidad y accesibilidad desde Digital.ai Continuous Testing -- sin activar las protecciones contra manipulación.
Con la confianza de los clientes empresariales


Desarrolle software seguro para prevenir la ingeniería inversa.
Proteger
Desplazamiento a la izquierda para aplicaciones seguras
- Proteja sus aplicaciones móviles, web y de escritorio de la ingeniería inversa.
- Código ofuscado para frustrar el análisis estático
- Inserta mecanismos de seguridad en las aplicaciones que crees durante la fase de "Compilación" sin ralentizar a los desarrolladores y sin afectar negativamente al rendimiento de la aplicación.
Monitorización
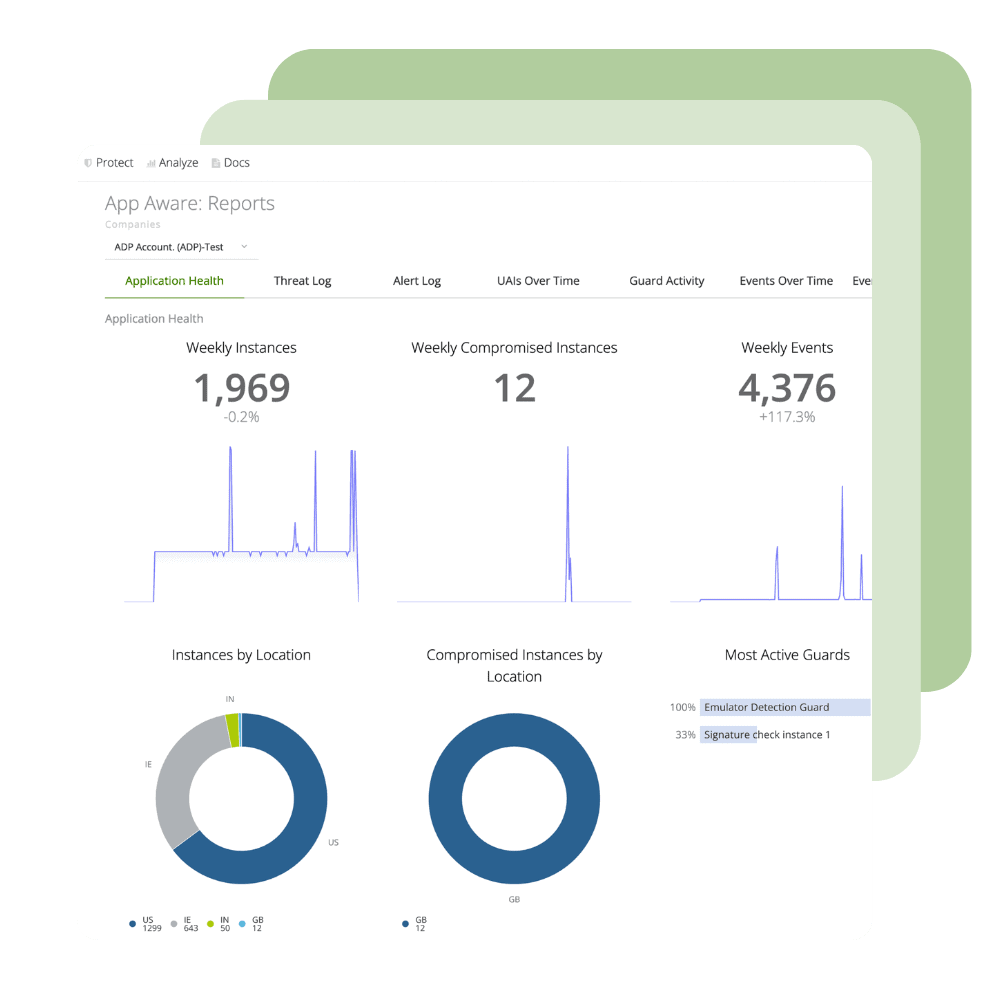
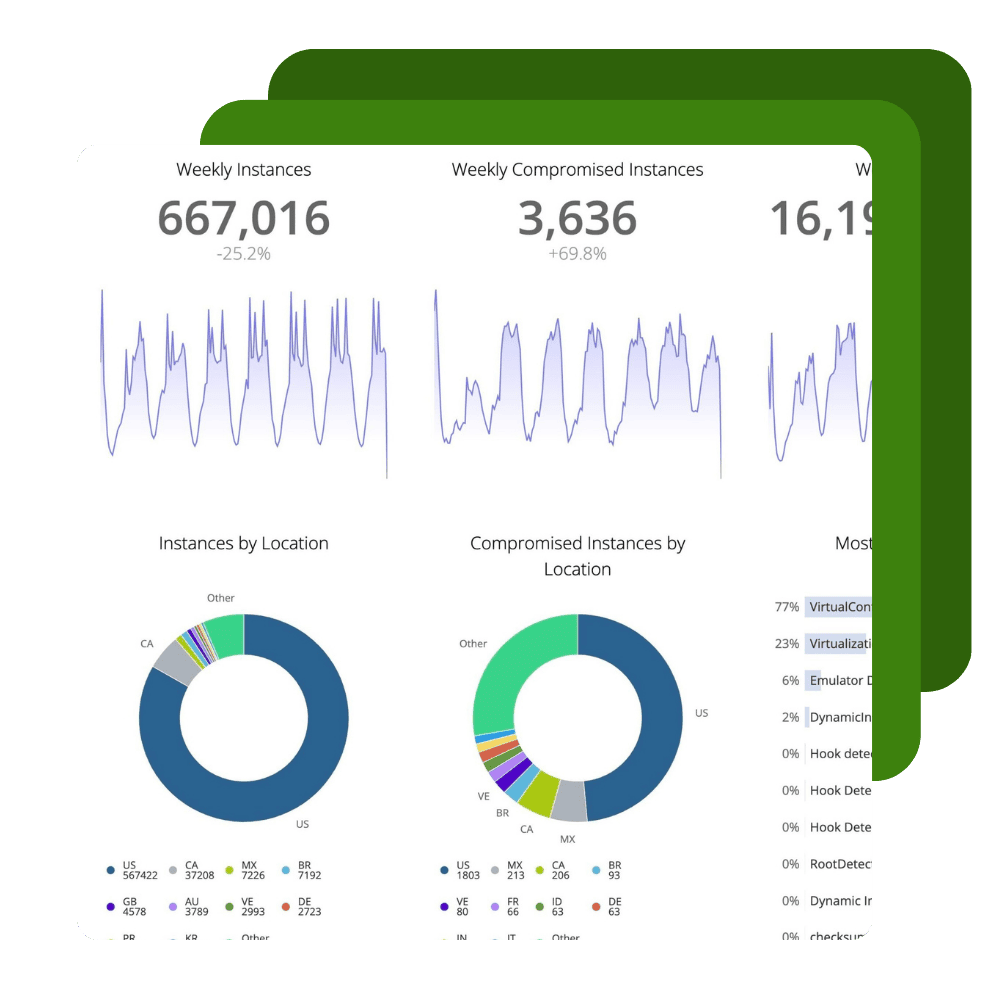
Ofrezca visibilidad sobre las aplicaciones que pone a disposición de sus clientes.
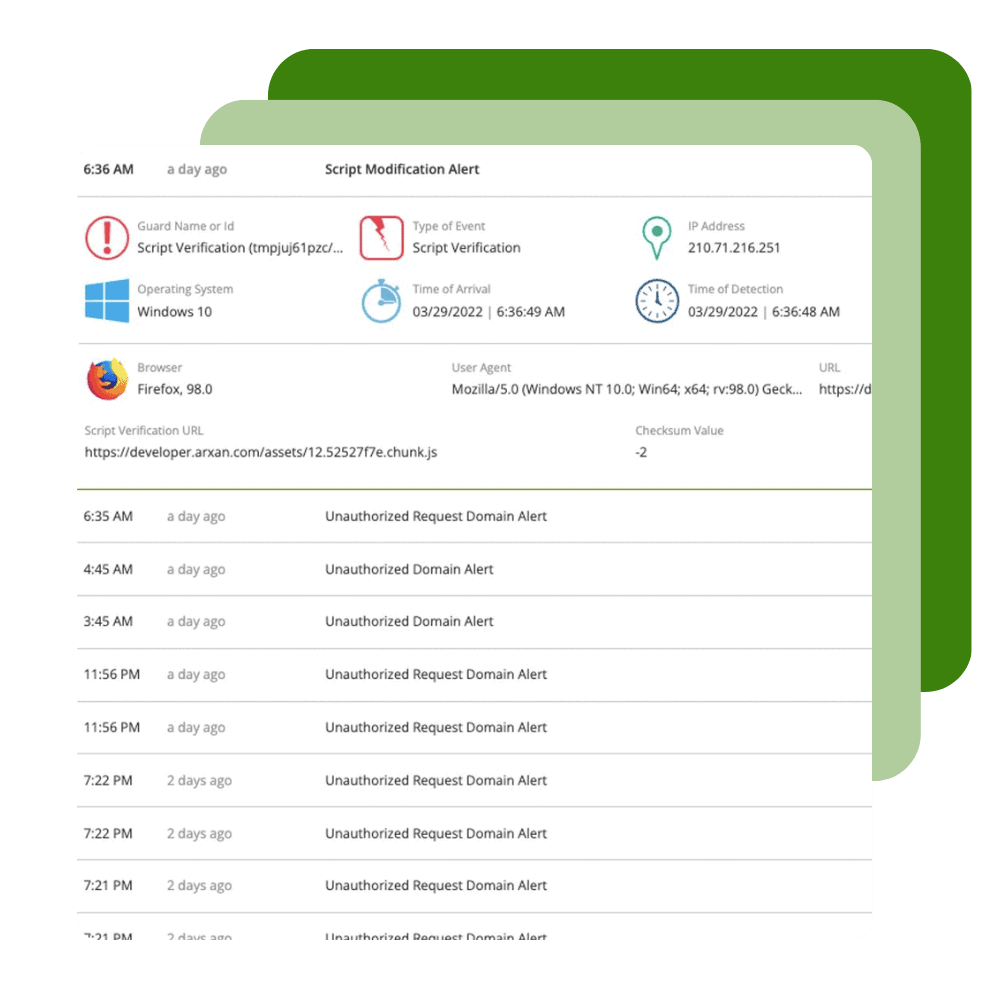
- Descubre cuándo, dónde y cómo son atacadas tus aplicaciones.
- Visualiza las alertas de ataque en un panel de control independiente dedicado a la monitorización de las aplicaciones que tus clientes utilizan fuera de tu firewall.
- Integra tu monitoreo de aplicaciones funcionalidades con sus herramientas existentes de gestión de información y eventos de seguridad (SIEM) o de orquestación, automatización y respuesta de seguridad (SOAR).
React
Integre la autoprotección de aplicaciones en tiempo de ejecución (RASP) en su aplicación.
- Autenticación forzada reforzada cuando se activan ciertas medidas de seguridad.
- Personaliza las reacciones para modificar capacidades específicas de la aplicación, por ejemplo, si se detecta trampa.
- Opcionalmente, configure el apagado completo y automático de la aplicación al detectar manipulación.
Cómo la IA redefinió la economía de los ataques a aplicaciones móviles
Protección de los siguientes tipos de aplicaciones móviles/web/de escritorio
Podemos proteger las aplicaciones creadas utilizando los siguientes lenguajes/marcos de trabajo:
Córdoba
aleteo
Iónico
C / C ++
Swift/Objetivo-C
Reaccionar nativo
La Unidad
.NET (Maui)
Xamarin
Java/Kotlin
JavaScript
Escritura nativa
Herrumbre
Funcionalidad
Recursos relacionados

See Digital.ai Application Security en acción
Hemos ayudado a miles de empresas a proteger, supervisar y responder a los ataques contra las aplicaciones que desarrollan y ofrecen a sus clientes. Contáctenos para obtener más información.