Protection des applications toujours active et résiliente à l'IA
Dans un monde dominé par l'IA, votre application doit devenir un élément de sa propre défense. Digital.ai applique des protections multicouches qui masquent le code, résistent à la falsification, détectent les attaques en temps réel et répondent de manière autonome depuis l'intérieur de l'application, le tout après la compilation et sans modification du code source.
// com.acme.bank.auth.AuthManager
booléen public vérifierSession(String token) {
  Lisible// Les noms révèlent l'intention
  octet[] clé = KeyStore.load("clé_session");
  Isolé// un seul chèque, facile à trouver
  if (!Integrity.isTrusted()) retourner faux;
  retourner Crypto.verify(token, key) > 0; }
Privé Chaîne apiEndpoint() {
  Exposé// chaînes de caractères en texte brut
  retourner "https://api.acme-bank.com/v2/auth"; }
// aabq
booléen public a(String p0) {
  Cacher// noms, chaînes de caractères, flux obfusqué
  octet[] v1 = ĭ.ı(0x5e, ı.ĭ[3]);
  Harden// des carreaux entrelacés, se protégeant les uns les autres
  if (((v1[2] ^ 0x3b) & jf) != 0) ĭ.Ĩ();
  retourner ı.ı(p0, v1, 0x7f1c) > ja; }
Privé Chaîne b() {
  DétecterL'application sait quand elle a changé.
  retourner Ĩ.ı("\u9f3a\u02c1\u77e0"); }
Vous ne pourrez jamais corriger les failles plus vite que l'IA ne pourra les exploiter.
Découvrez hvotre application est-elle résistante ? is à une attaque d'IA. We'll Utilisez l'IA pour analyser votre application comme le ferait un attaquant, puis évaluez-la. Voir qu'est-ce que exposé et comment le corriger avant que quelqu'un d'autre ne le découvre.
Protection en quelques minutes. Aucun code requis.
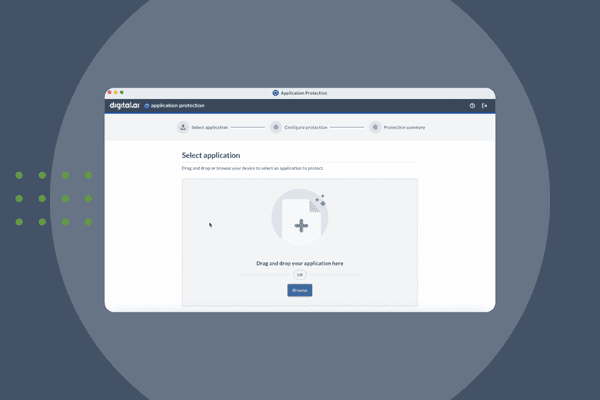
Avec Quick Protect Agent (QPA), générez rapidement un plan de protection personnalisé pour votre application mobile. Une interface guidée et un flux de travail automatisé configurent et mettent en œuvre des protections telles que l'obfuscation, la protection contre la falsification et les protections d'exécution. Aucun script. conjectures.
Protéger, surveiller, réagir et tester
Allumez votre DevSecOps Entraînez-vous en intégrant la sécurité à vos applications dès la phase de compilation. Renforcez la sécurité de votre application contre les attaques. ingénierie inverse, intégrez la capacité de surveiller les menaces pesant sur vos applications en production directement dans votre cycle de vie de développement logiciel (SDLC), et créez des applications capables de réagir automatiquement aux menaces grâce à l'autoprotection des applications en cours d'exécution (RASP). Soyez opérationnel en quelques minutes avec notre agent Quick Protect. Effectuez des tests automatisés de performance, de fonctionnalité et d'accessibilité à partir de Digital.ai Continuous Testing -- sans déclencher les protections anti-sabotage.
Approuvé par les entreprises clientes


Concevoir des logiciels sécurisés pour empêcher la rétro-ingénierie
Protéger
Déplacer vers la gauche pour sécuriser les applications
- Protégez vos applications mobiles, web et de bureau contre la rétro-ingénierie.
- Obfusquer le code pour contrer l'analyse statique
- Intégrez des mécanismes de sécurité dans les applications que vous créez lors de l'étape de compilation, sans ralentir les développeurs ni impacter négativement les performances des applications.
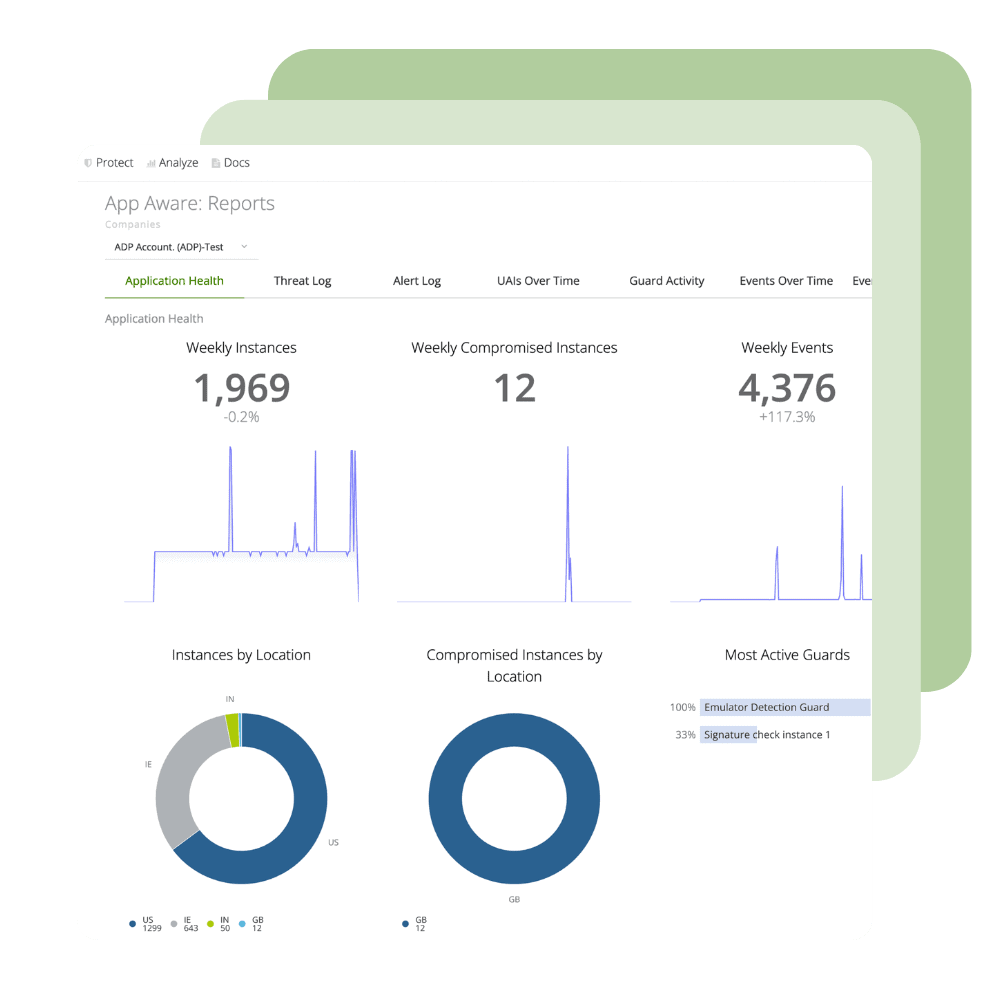
Écran tactile
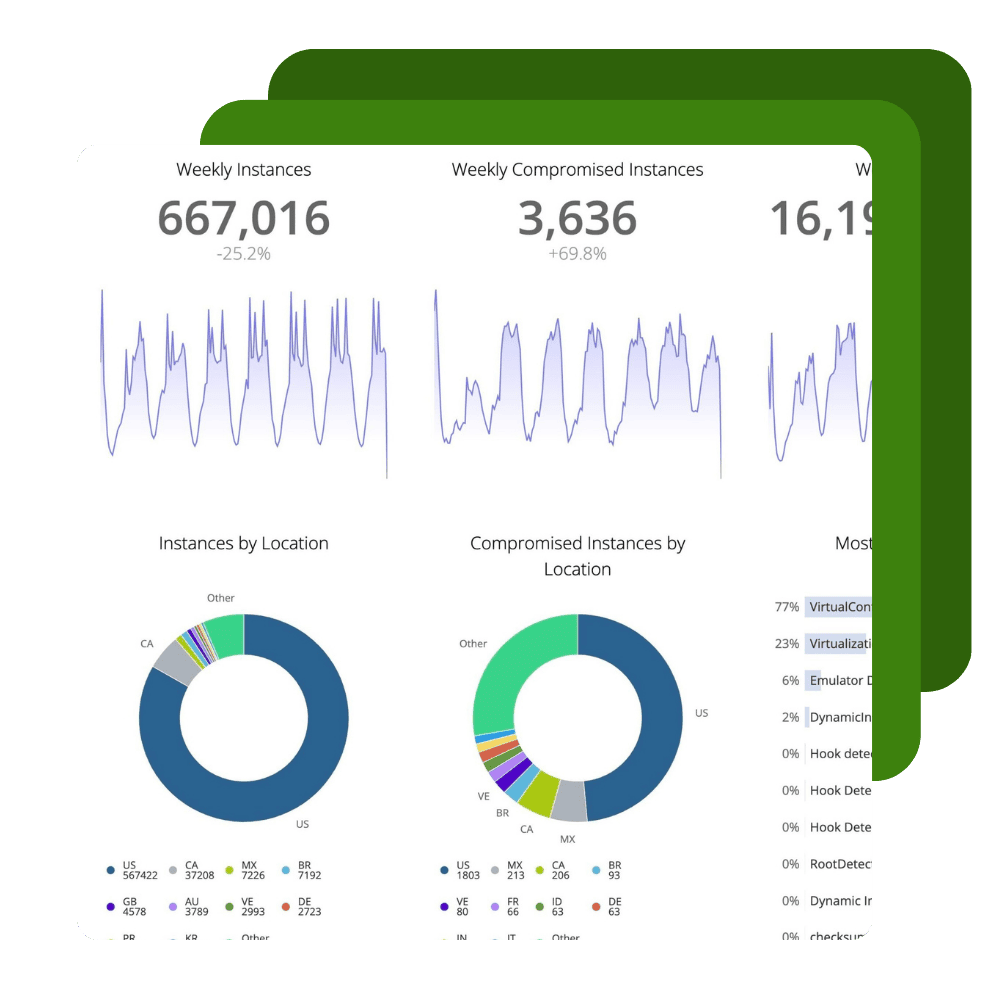
Donnez de la visibilité aux applications que vous mettez à la disposition de vos clients.
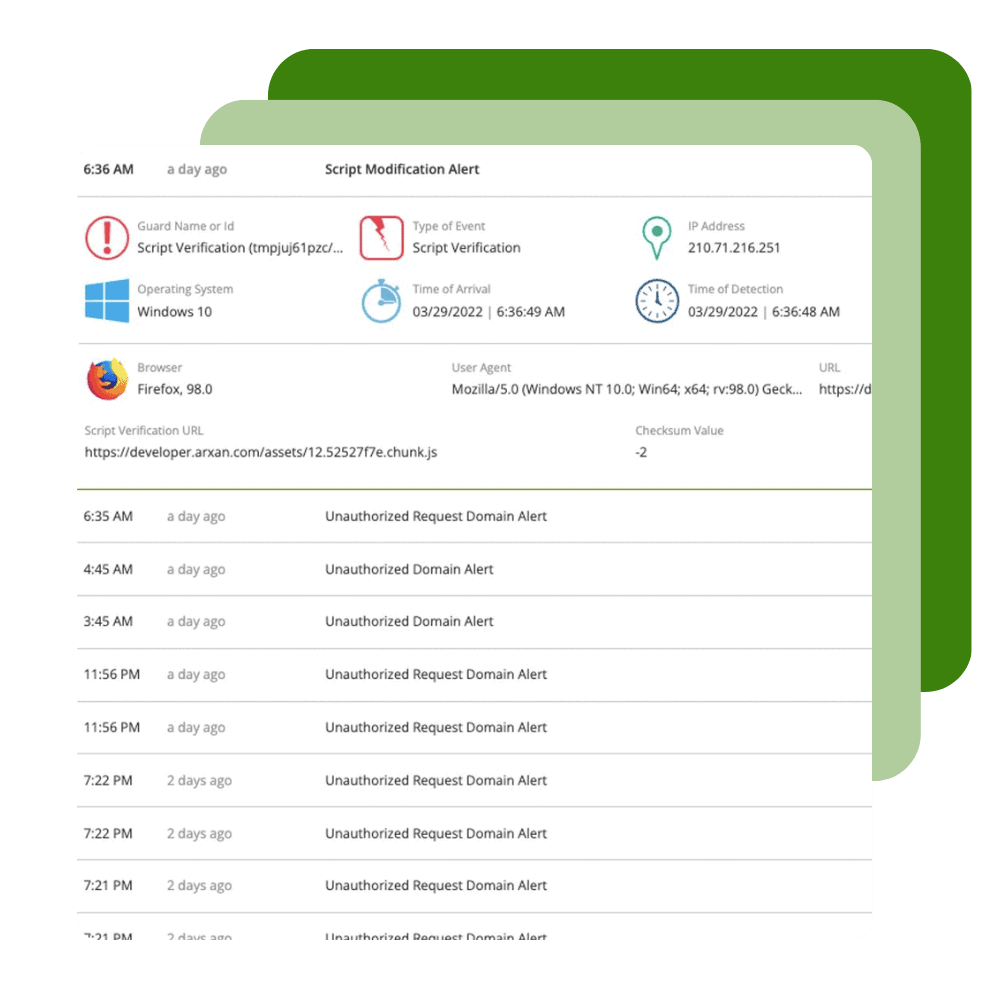
- Découvrez quand, où et comment vos applications sont attaquées.
- Consultez les alertes d'attaque sur un tableau de bord dédié à la surveillance des applications utilisées par vos clients en dehors de votre pare-feu.
- Intégrez votre surveillance des applications capacités avec vos outils existants de gestion des informations et des événements de sécurité (SIEM) ou d'orchestration, d'automatisation et de réponse de sécurité (SOAR)
React
Intégrez la protection d'autoprotection des applications d'exécution (RASP) dans votre application.
- Renforcer l'authentification lorsque certains gardes sont déclenchés
- Personnalisez les réactions pour modifier certaines fonctionnalités de l'application, par exemple en cas de détection de tricherie.
- Configurez en option l'arrêt complet et automatique de l'application en cas de détection de falsification.
Comment l'IA a bouleversé l'économie des attaques contre les applications mobiles
Protection des types suivants d'applications mobiles/web/de bureau
Nous pouvons protéger les applications développées à l'aide des langages/frameworks suivants :
Cordova
Battement
Ionique
C / C ++
Swift/Objective-C
Réagir Native
Unité
.NET (Maui)
Xamarin
Java/Kotlin
JavaScript
Script natif
Se reposer
Documentation associée

Découvrir Digital.ai Application Security en action
Nous avons aidé des milliers d'entreprises à protéger, surveiller et réagir aux attaques ciblant les applications qu'elles développent et mettent à disposition de leurs clients. Contactez-nous pour en savoir plus.